特徴フィルタリングの設定
ダウンロード
フォーカスモード
フォントサイズ
機能説明
特徴フィルタリングは、業務パケットの特徴または攻撃パケットの特徴に応じた保護ポリシーを正確に作成し、不正なパケット攻撃の透過を防ぐことができます。EdgeOneは、IP、TCP、UDPパケットヘッダーまたはペイロード内の特徴に基づくカスタム遮断ポリシーをサポートしています。特徴フィルタリングを有効にすると、送信元ポート、宛先ポート、パケット長、IPパケットヘッダーまたはペイロードの一致条件を組み合わせ、条件に一致したリクエストに対して破棄、許可、破棄してブロック、保護継続などのポリシーアクションを設定できます。
説明:
この機能は、レイヤー4プロキシインスタンスの保護レベルが拡張保護または高度な保護の場合にのみサポートされ、その他のシナリオでは設定をサポートしていません。
適用シーン
サイトの業務をEdgeOneに接続した後、固定された特徴を持つアクセスリクエストを個別に管理する必要がある場合は、そのサイトに対して特徴フィルタリングを有効にし、正確なアクセス制御ルールを設定できます。特徴フィルタリングのアクセス制御ルールは、一致条件と一致アクションで構成されます。
マッチング条件は、識別するリクエストの特徴を定義します。具体的には、アクセスリクエスト内のTCP/UDPプロトコルフィールドの属性特徴を指します。
マッチングアクションは、アクセスリクエストがマッチング条件に一致した場合に、アクセスリクエストに対して実行するアクションを定義します。具体的には、遮断、許可、破棄してブロック、保護継続が含まれます。
操作手順
例えば、サイト
example.com配下のすべての業務ドメインに対して、外部にのみ開放するTCP業務パケット長はすべて512バイト以下である必要があり、この特徴に一致しないリクエストはすべて遮断されます。操作手順は以下の通りです:1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページで、レイヤー4プロキシ>レイヤー4インスタンスリストをクリックし、レイヤー4プロキシリストページに移動します。
3. 設定が必要なレイヤー4プロキシインスタンスを選択し、保護ポリシー設定をクリックします。
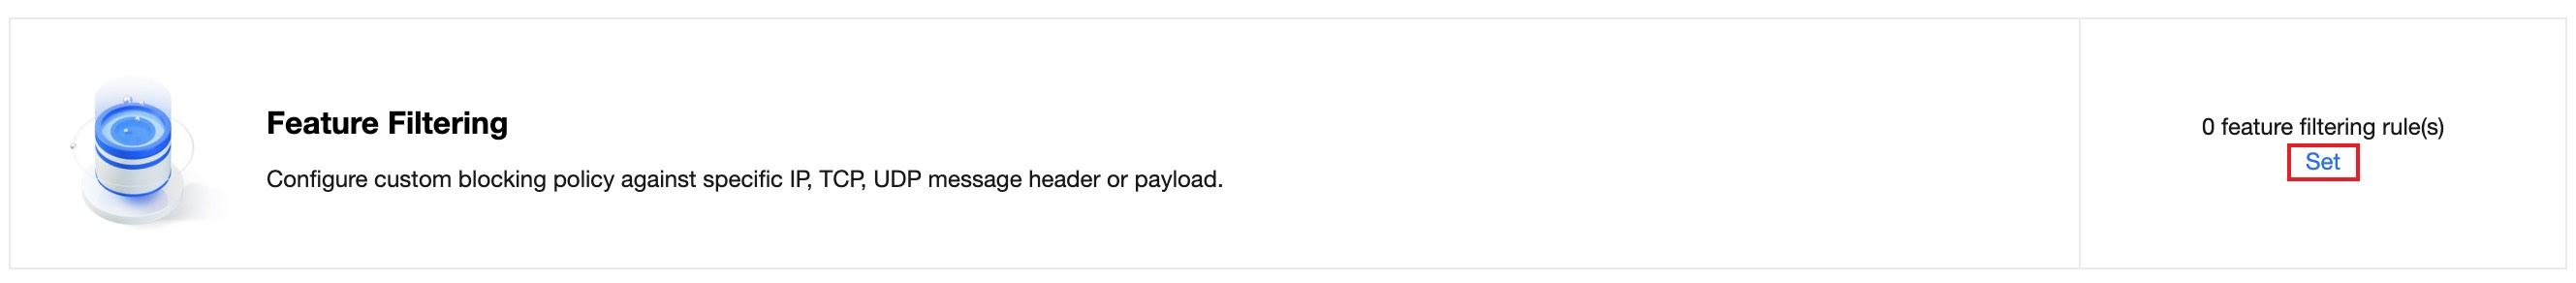
4. 特徴フィルタリングカードで、設定をクリックし、特徴フィルタリングページに移動します。
5. 在特征过滤页面中、单击新建。
6. 新規特徴フィルタリングダイアログで、特徴フィルタリングルールを作成し、必要に応じて異なる保護アクションを選択して関連フィールドを入力し、確定をクリックします。
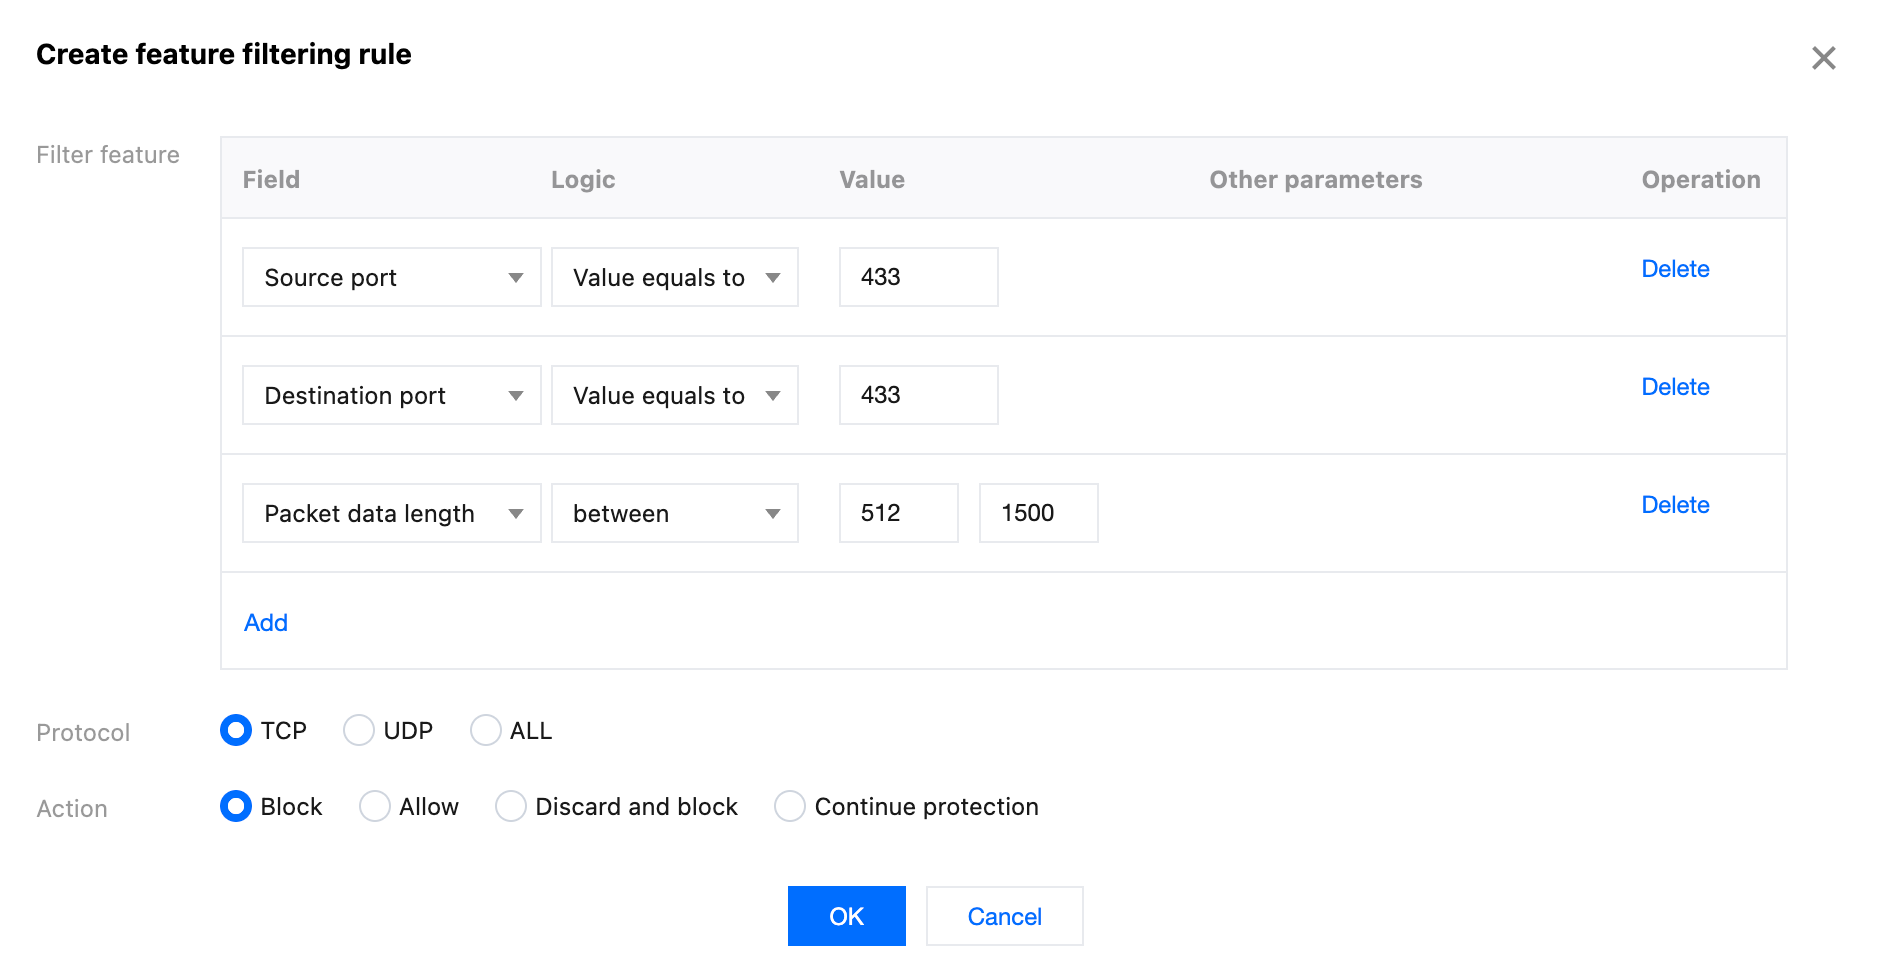
各特徴フィールドの説明は以下の通りです:
フィルタ条件 | 説明 | その他のパラメータ |
ソースポート | アクセス元ポートを指します。 1~65535の範囲のポート番号を入力できます。 論理等しいまたは範囲内をサポートします。 | / |
宛先ポート | アクセス先ポートを指します。 1~65535の範囲のポート番号を入力できます。 論理等しいまたは範囲内をサポートします。 | |
パケット長 | アクセスパケットのデータパケット長を指します。 1~1500の範囲の数字を入力できます。 論理等しいまたは範囲内をサポートします。 | |
IPヘッダー先頭検出 | キーワードマッチングをサポートします。キーワードはオフセットおよび検査深度によってマッチングされます。 | オフセット:UDPまたはTCPヘッダー後のデータボディ(payload)のオフセット、選択可能範囲:0~1500、単位:Byte。 オフセットが0の場合、データボディの先頭バイトからマッチングを開始します。 ペイロード内容:マッチング対象のデータボディ(payload)内容。文字列(例:hello)または\\xで始まる16進数文字列(例:\\x1A2B3C4D)を直接入力できます。 検査深度:ペイロード内容の文字列長にオフセットを加算した値です。(例:オフセットが1、文字列長が6の場合、深度は7になります)。 |
TCP/UDPヘッダー先頭検出 | キーワードマッチングをサポートします。キーワードはオフセットおよび検査深度によってマッチングされます。 | |
ペイロード開始検出 | IPヘッダーとTCP/UDPヘッダーをスキップし、パケットに含まれるペイロードから検出を開始することを指します。 キーワードマッチングをサポートします。キーワードはオフセットおよび検査深度によってマッチングされます。 | |
フィードバック