プロトコルブロックの設定
ダウンロード
フォーカスモード
フォントサイズ
機能説明
EdgeOneは、アクセスサイトへのオリジンサーバー間トラフィックをプロトコルタイプ別にワンクリックでブロックすることをサポートします。ICMPプロトコルブロック、TCPプロトコルブロック、UDPプロトコルブロック、その他のプロトコルブロックを設定できます。設定完了後、攻撃トラフィックに関連アクセスリクエストが検出されると、直接遮断されます。
説明:
この機能は、レイヤー4プロキシインスタンスの保護レベルが拡張保護または高度な保護の場合にのみサポートされ、その他のシナリオでは設定をサポートしていません。
適用シーン
お客様のウェブサイトに指定されたアクセスプロトコルが存在しない場合、指定プロトコルをワンクリックでブロックすることにより、トラフィッククリーニング時に対応プロトコルのアクセスリクエストを直接フィルタリングし、該当リクエストがオリジンサーバーへ透過的に転送されるのを防ぐことができます。
説明:
UDPプロトコルはコネクションレスであるという特性(TCPのような3ウェイハンドシェイクプロセスを持たないこと)により、本質的なセキュリティ上の欠陥があります。UDP業務がない場合は、UDPプロトコルのブロックを推奨します。
操作手順
例えば、サイト
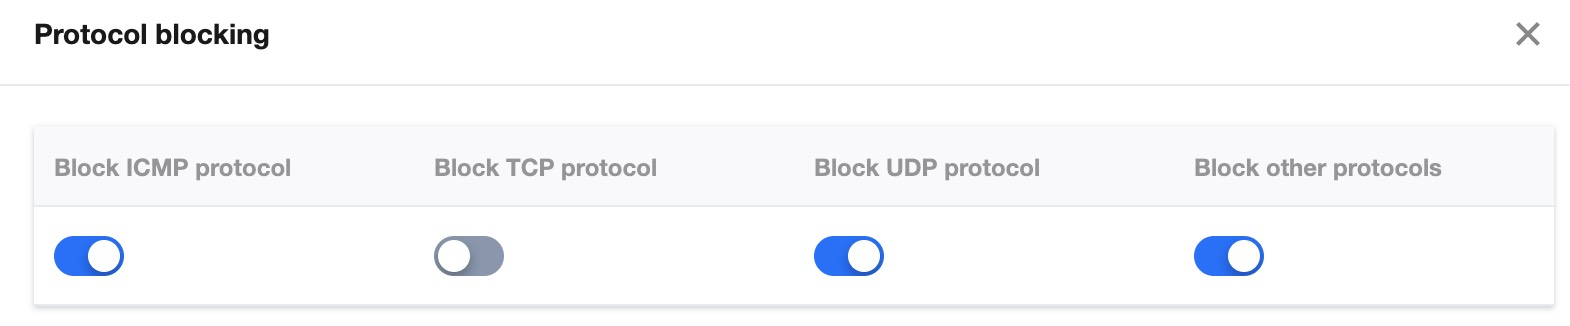
example.com配下のすべての業務ドメインに対して、外部にはTCPプロトコル接続のみを開放し、その他のプロトコルリクエストをブロックします。操作手順は以下の通りです:1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページで、レイヤー4プロキシ>レイヤー4インスタンスリストをクリックし、レイヤー4プロキシリストページに移動します。
3. 設定が必要なレイヤー4プロキシインスタンスを選択し、保護ポリシー設定をクリックします。
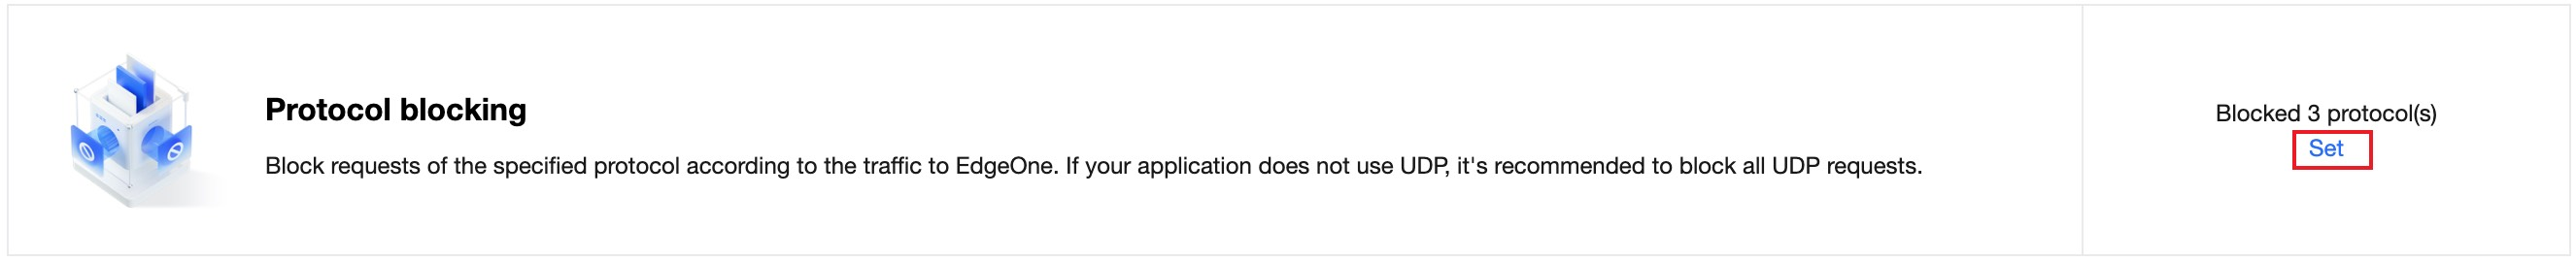
4. プロトコルブロックカードで、設定をクリックし、プロトコルブロックページに入ります。
5. プロトコルブロックページで、ブロックに必要なプロトコルスイッチ
フィードバック