API資産識別(Beta)
ダウンロード
フォーカスモード
フォントサイズ
機能の概要
API資産識別は、企業がプラットフォーム上のAPIインターフェース呼び出し状況を自動的に検出、集計、管理することを支援します。この機能は、すでにEdgeOneプラットフォームに取り込まれたリクエストトラフィックデータに基づき、HTTPリクエストパス、リクエストメソッド(GET、POSTなど)、および関連するレスポンス特徴を解析することで、実際にアクセスされたAPIパスと利用状況を自動的に抽出します。システムは受信したリクエストデータを分類、ノイズ除去、傾向分析し、企業がアクティブAPI、廃止API、および潜在的なシャドーAPIを正確に識別することを支援します。
API資産識別の主な機能は以下の通りです:
自動かつ包括的な識別:リアルタイムに取り込まれたトラフィックに基づき、手動での登録を必要とせず、EdgeOneを経由するすべてのAPI呼び出し資産を動的に整理できます。
リスクの正確な特定:高頻度の異常呼び出し、異常に公開されたインターフェース、廃止されたインターフェースなどの潜在的なリスクポイントを識別し、セキュリティポリシーの策定を支援します。
リソース構成の最適化:呼び出しのアクティブ度と傾向評価を通じて、バックエンドリソース構成とインターフェース管理の最適化を導きます。
典型的なビジネスシナリオ
シャドーAPIを迅速に検出して対処:セキュリティ運用担当者は日常の巡回検査で未知のAPI呼び出しを発見し、機密データやサービスリスクを露出する可能性があります。
インターフェースの異常トラフィックを調査して対処:運用保守エンジニアは、あるAPIのトラフィックが突然大幅に増加したことを発見した場合、迅速に原因を分析し、レート制限ポリシーを策定する必要があります。
操作手順
以下では「シャドーAPIの検出と対処」を例に、具体的な使用フローを紹介します:
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページで、セキュリティ保護 > API保護をクリックし、API資産識別ページに進みます。
3. ページ上部で確認したいタイムゾーンと時間範囲(例えば「直近7日」)を設定します。データは最大30日以内まで遡ることができます。
4. ドメイン名でフィルタリングするか、APIパスキーワードを直接入力して特定のインターフェースを検索し、疑わしいシャドーAPIを迅速に特定します。
5. 特定のAPIの呼び出し回数と傾向を確認し、呼び出し異常や未知のAPIパスを識別します。
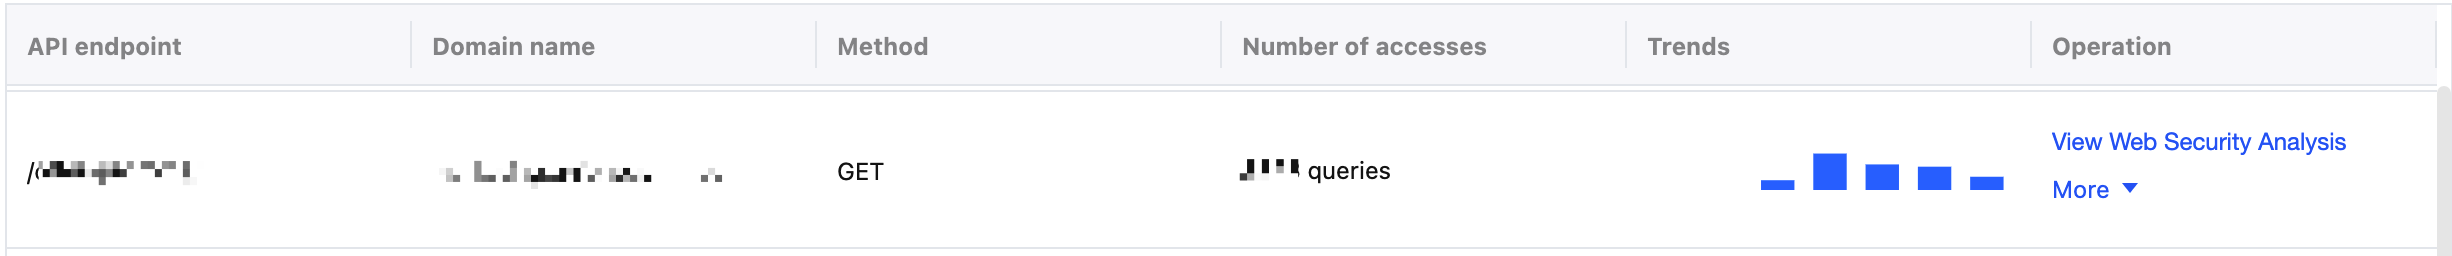
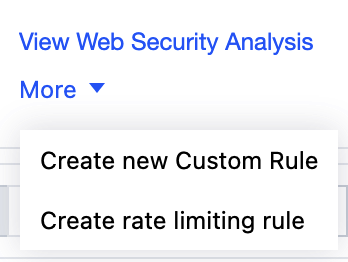
6. リスクAPIに対して、対応する操作ボタンをクリックします。例えば、正確一致ルールをすばやく作成してブロックするか、レート制限ルールを通じて呼び出し頻度の上限を設定します。
分析プロセスと対処提案
1. 異常トラフィックであると確認された場合、直ちに対応するインターフェースのレート制限を設定し、バックエンドリソースの悪用やサービス停止を防ぎます。
2. さらに詳細な調査が必要な場合は、EdgeOneのリアルタイムログ機能を使用してリアルタイムデータを取得し、呼び出し元と呼び出しパターンを確認できます。
3. 調査結果に基づき、必要に応じて以下の措置をさらに講じることができます:
APIインターフェースの権限制御を調整する:機密性またはリスクの高いAPIインターフェースに対して、EdgeOneコンソールでカスタムルールを設定することにより、アクセス制御を実現することをお勧めします。例えば:
特定のIPまたはIP範囲のみアクセスを許可します(IP許可リスト・ブロックリストルールを通じて)。
特定のHeader(カスタム認証Tokenなど)が存在し、形式検証に適合していることが要求されます。
アプリケーション側の認証メカニズム(JWT Token検証、OAuth認可フローなど)と連携し、EdgeOne上でルールを通じて不正なリクエストを制限します。
アクセス頻度統計と組み合わせて、有効な認証情報を持たないリクエストに対してレート制限またはブロックを実施できます。
APIセキュリティ保護戦略を強化する:高リスクインターフェースに対して、より厳格なWAFルールを設定します。例えば、厳格なパラメータ検証やアクセス頻度制限を有効にするか、クライアントの動作特徴に基づいてチャレンジ検証を行います。
使用制限と対処提案
データ更新の遅延:データは毎日更新され、遅延は最長で24時間を超えません。より高い即時性が求められる分析結果が必要な場合は、リアルタイムログ機能と組み合わせて分析できます。
履歴データ保持期間:プラットフォームは直近30日間のAPI呼び出しデータを保持します。
関連機能との連携
API資産識別は以下のEdgeOneセキュリティ機能と連携して使用でき、セキュリティ運用効率をさらに向上させることができます:
Web保護:API識別結果に基づき、正確なWAFルールを直接作成し、API攻撃リスクを防ぎます。
指標分析:指標分析機能と組み合わせてAPI呼び出しの異常を詳細に調査し、異常トラフィックの発生源を特定します。
レート制限:高頻度の異常APIに対して、迅速にレート制限ポリシーを策定し、業務の安定性を保護します。
フィードバック