「クリーントラフィック」の課金に関する説明
ダウンロード
フォーカスモード
フォントサイズ
説明:
EdgeOneは「クリーントラフィック」課金モデルを採用しており、セキュリティ保護機能によってブロックされたリクエストに対しては課金せず、セキュリティ保護機能による処理後のトラフィックとリクエスト使用量に対してのみ課金します。この方式は、ユーザーにより透明性の高い課金方式を提供し、ユーザーが予算をより適切に管理し、真に価値のある業務利用量に対してのみ支払うことを支援します。
「クリーントラフィック」の定義
EdgeOneが提供するワンストップ型安全な加速サービスには、ネットワーク層とアプリケーション層のAnti-DDoS、レート制限、脆弱性攻撃対策、Bot管理などの豊富なセキュリティ機能が含まれています。これらの機能により、異なるタイプの悪意のあるトラフィックを識別し、フィルタリングできます。リクエストまたはレイヤー4プロキシトラフィックがEdgeOneを通過する際、セキュリティ保護機能はお客様の設定に基づいて、リクエストまたはレイヤー4プロキシトラフィックをブロックまたはフィルタリングします。このプロセスにおいて、ブロックまたはフィルタリングされたトラフィックは使用量にカウントされず、請求書料金は発生しません。残りのリクエストは「クリーントラフィック」となり、設定に基づいて、コンテンツ配信やエッジ関数などの機能によってさらに処理され、「クリーントラフィック」使用量としてカウントされ、課金されます。
例えば、
www.example.comのサイトはEdgeOneに接続され、レート制限ルールが設定されています。このルールは、/loginパスへのアクセスリクエストをクライアントIPに基づいて区別して統計し、毎秒10回を超えるリクエストを行うクライアントをブロックします。ある運営活動において、一部のクライアントがこの業務に対して大量の高頻度アクセスを行い、このレート制限ルールをトリガーしました。このルールは累計で20万回のリクエストをブロックしました。EdgeOneの「クリーントラフィック」課金モデルによると、セキュリティルールによってブロックされたこの20万回のリクエストは、このサイトのリクエスト使用量にカウントされません。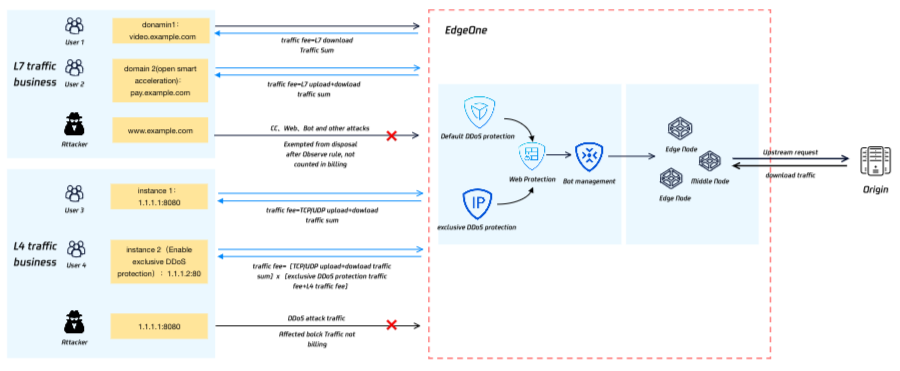
「クリーントラフィック」の課金は、すべての攻撃と悪意のあるリクエストが課金されないことを意味しますか?
EdgeOneは「クリーントラフィック」に対してのみ課金します。これは、セキュリティ保護ポリシーによってフィルタリングまたはブロック処理された場合、その部分のトラフィックは課金されず、セキュリティポリシーによってフィルタリングまたはブロック処理されなかった場合、その部分のトラフィックとリクエストは引き続き課金されることを意味します。そのため、以下のシナリオでは(これらに限定されません)、攻撃や悪意のあるアクセスによって発生したトラフィックとリクエスト数は引き続き課金されます:
シナリオ1:「監視」モードに設定されたセキュリティポリシー
安全ポリシーを容易に評価できるようにするため、EdgeOneのWeb保護機能とBot管理機能はどちらも観察モードオプションを提供しています。観察モードが設定されたセキュリティモジュールとルールは、一致するリクエストに対してログ記録のみを行い、ブロックや処理は行いません。そのため、観察モードにのみ一致した攻撃トラフィックは、引き続き使用量として課金されます。
使用上の推奨事項:必要な評価が完了した後、速やかにセキュリティポリシーをブロックまたは適切な処理アクションに調整し、攻撃トラフィックによる使用量料金の発生を回避してください。
シナリオ2:緩すぎる防护例外ルール
EdgeOneは保護例外ルールを提供しており、信頼できるクライアントを通過させるのに役立ちます。保護例外ルールに一致したリクエストは、1つ以上のセキュリティモジュールをスキップし、スキャンや処理は行われません。攻撃トラフィックが保護例外ルールに一致した場合、保護のパススルーが発生する可能性があります。このパススルーされた攻撃トラフィックは、使用量として課金されます。
使用上の推奨事項:保護例外ルールを設定する際は、正確な一致条件(例:正確なクライアントIPリスト)をできるだけ絞り込んで設定し、過度に緩い保護例外ルールによって攻撃トラフィックがパススルーされ、ビジネスリスクや使用量料金が発生することを回避してください。
シナリオ3:防护遅延の適用によるパススルー
EdgeOneが提供するセキュリティ機能の中には、統計と分析を先に実行してからでなければ有効にならないものがあります。そのため、一定の有効化遅延が生じます。これには(これらに限定されません):Anti-DDoS、CC攻撃対策、レート制限、Botインテリジェント分析などが含まれます。これらの機能が有効になる前は、攻撃に対して効果的な保護を行うことができず、この部分のトラフィックは使用量として課金されます。
使用上の推奨事項:既知の攻撃元に対しては、カスタムルールなどの即時有効な保護ポリシーを使用して、ポリシーの有効化遅延によるセキュリティリスクと使用量課金を低減できます。
シナリオ4:より高度なセキュリティ機能と防护戦略の必要性
攻防対抗の激化に伴い、一部の攻撃パターンは基本的なセキュリティ機能では防御・ブロックできず、より高度なセキュリティ機能によってのみ効果的に識別できます。このような攻撃はビジネスリスクを引き起こし、使用量の課金が発生する可能性があります。
使用上の推奨事項:お客様のビジネスが未知の手法による攻撃を受けていると考えられる場合、またはより高度なセキュリティ機能を使用して現在のポリシーをさらに強化する必要がある場合は、プランのアップグレードまたはEdgeOneテクニカルサポートへのお問い合わせをご検討ください。弊社はお客様のビジネスセキュリティポリシーの改善を支援します。
フィードバック