新規四層プロキシインスタンスの作成
ダウンロード
フォーカスモード
フォントサイズ
使用シナリオ
ユーザーがレイヤー4プロキシインスタンスを新規作成する必要がある場合、本ドキュメントを参照してインスタンスの設定方法を確認できます。
説明:
レイヤー4プロキシはエンタープライズ版プランでのみ利用可能です。
操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページで、レイヤー4プロキシ > レイヤー4インスタンスリストをクリックします。
3. レイヤー4プロキシページで、レイヤー4プロキシインスタンスの新規作成をクリックします。
4. L4プロキシを新規作成するにはサービス設定を入力する必要があります。各設定項目の説明は以下の通りです:
設定項目 | 説明 |
インスタンス名称 | 1~50文字を入力できます。使用できる文字はa-z、0-9、-です。-は単独で登録することも連続して使用することもできず、先頭や末尾に配置することもできません。作成完了後の変更はサポートされていません。 |
IPv6アクセス | 有効にすると、ユーザーはIPv6プロトコルを介してアクセスできます。 |
中国本土ネットワーク最適化 | |
Anti-DDoS設定 |
注意:
中国本土のアベイラビリティーゾーンおよびグローバルアベイラビリティーゾーンでは標準防护を使用できず、強化防护または卓越防护のみサポートされます。
グローバルアベイラビリティーゾーン(中国本土を除く)は、標準防护、強化防护、卓越防护をサポートします。
5. 作成を確定をクリックし、ポップアップで関連費用の説明を確認した後、上記の費用説明を確認しました。レイヤー4プロキシインスタンスの作成を確定をクリックします。請求の詳細については、請求概要を参照してください。
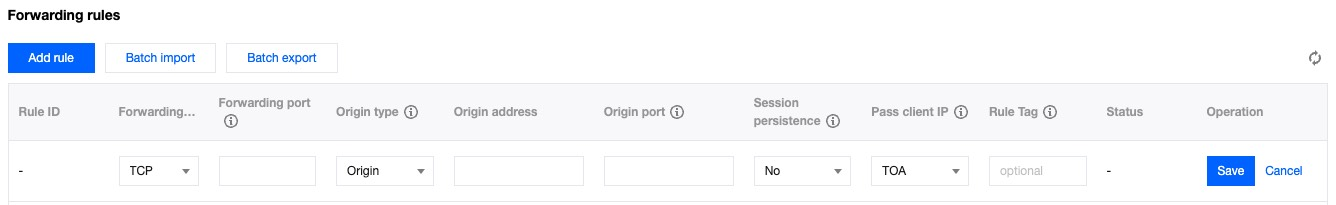
6. 転送ルールを設定します。レイヤー4プロキシページで、先ほど新規作成したレイヤー4プロキシインスタンスを選択し、レイヤー4プロキシ設定をクリックしてインスタンス詳細ページに入り、転送ルールを設定します。転送ルールは一括インポートにも対応しています。詳細については転送ルールの一括設定を参照してください。転送ルールの各設定項目の説明は以下の通りです:
注意:
1. オリジンサーバータイプがオリジンサーバーグループの場合、現在は自己所有オリジンサーバーのみ設定可能であり、COSオリジンはサポートされていません。
2. 各レイヤー4プロキシインスタンスは、最大2000件の転送ルールを設定できます。
設定項目 | 説明 |
ルールID | バックエンドで自動生成され、変更はサポートされません。ルールの一意の識別IDです。 |
転送プロトコル | 対応するレイヤー4プロキシ転送プロトコルです。TCPまたはUDPを選択できます。 |
転送ポート | ポート範囲1~64999をサポートします。複数のポートを入力できます。セミコロンで区切ります。ハイフンを使用してポート範囲を入力できます。例:80~90。 以下のポートは内部予約ポートです。選択しないでください。 転送プロトコルがTCPの場合:3943、3944、6088、36000、56000。 転送プロトコルがUDPの場合:4789、4790、6080、61708。 |
オリジンサーバータイプ&オリジンサーバーアドレス | 单一オリジンサーバー:単一のオリジンサーバーIPアドレスまたはドメイン名の入力に対応しています。 オリジンサーバーグループ:既存のオリジンサーバーグループからオリジンサーバーを選択するか、ここで新しいオリジンサーバーグループを作成することもできます。 |
オリジンサーバーポート | 単一ポートまたはポート範囲を入力できます。ポート範囲の場合、転送ポートもポート範囲である必要があります。また、オリジンサーバーポートと転送ポートのポート範囲の長さが一致している必要があります。 例えば:転送ポート範囲が80-90の場合、オリジンサーバーポート範囲は80-90、または90-100にすることができます。 |
セッション維持 | オリジンサーバーIPが変更されない場合、同じクライアントIPは常に同じオリジンサーバーIPに戻ります。 |
クライアントIPを渡します | TOA:TCP Option(IPv4 200 IPv6 253)を通じてクライアントIPを渡します。TCPプロトコルをサポートし、UDPプロトコルはサポートしません。詳細はTOAによるTCPプロトコルでのクライアント実IPの受け渡しを参照してください。 Proxy Protocol V1(推奨):Proxy Protocol V1プロトコルはTCP Headerを通じてクライアントIPを転送し、V1バージョンは平文で転送します。TCPプロトコルをサポートし、UDPプロトコルはサポートしません。詳細はProxy Protocol V1/V2プロトコルによるクライアント実IPの取得を参照してください。 Proxy Protocol V2:Headerを通じてクライアントIPを転送します。V2バージョンはバイナリ形式を採用し、TCP/UDPプロトコルをサポートします。TCPでは各接続の最初のデータパケットにPPv2ヘッダーが付与され、UDPではデータフローの最初のパケットのみに付与されます。詳細はProxy Protocol V1/V2プロトコルによるクライアント実IPの取得を参照してください。 } |
ルールタグ | 任意項目です。1~50文字の任意の文字を入力して、転送ルールを識別できます。 |
7. 保存をクリックすると、レイヤー4プロキシのルール設定が完了します。
フィードバック