DDoS防护レベルの調整
ダウンロード
フォーカスモード
フォントサイズ
Anti-DDoS保護レベルは、EdgeOne Anti-DDoSが提供するデフォルトの保護ポリシーテンプレートです。Anti-DDoSは保護レベルに基づいて特徴に合致するトラフィック攻撃を自動的にブロックします。以下は各保護レベルの保護ポリシーの説明です:
説明:
この機能は、レイヤー4プロキシインスタンスの保護レベルが拡張保護または高度な保護の場合にのみサポートされ、その他のシナリオでは設定をサポートしていません。
各防护レベルの防护戦略
比較項目 | 宽松クリーニングポリシーは比較的緩やかで、明確な攻撃特徴を持つ攻撃パケットのみを防御する。誤検知の疑いがある場合に有効にすることを推奨。複雑な攻撃では攻撃が透過する可能性がある。 | 适中(デフォルト)クリーニングポリシーは大多数のビジネスに適合し、一般的な攻撃を効果的に防御する。Anti-DDoSはデフォルトで适中モードを採用する。 | 严格クリーニングポリシーは比較的厳格で、通常モードで攻撃の透過が発生した場合に使用することを推奨。 | |
明確な攻撃特性を持つデータパケット | SYNパケット | フィルタリング | フィルタリング | フィルタリング |
| ACKパケット | フィルタリング | フィルタリング | フィルタリング |
| UDPパケット | フィルタリング | フィルタリング | フィルタリング |
プロトコル仕様に準拠していないデータパケット | TCPパケット | フィルタリング | フィルタリング | フィルタリング |
| UDPパケット | フィルタリング | フィルタリング | フィルタリング |
| ICMPパケット | フィルタリング | フィルタリング | フィルタリング |
脅威インテリジェンスに基づく攻撃データパケット | | フィルタリングしません | フィルタリング | フィルタリング |
一部のアクセス元IPに対して能動的検証を実施します。 | | フィルタリングしません | フィルタリング | フィルタリング |
ICMP攻撃パケット | | フィルタリングしません | フィルタリングしません | フィルタリング |
防护レベルの調整
お客様のビジネスに以下の2つの状況がある場合は、保護レベルの調整をお勧めします:
現在の業務運用中に、セキュリティログを分析して誤ブロックが発生している場合は、業務の可用性を確保するために、保護ポリシーレベルを緩和に引き下げることができます。
現在の業務運用中に、適中保護レベルでも攻撃がオリジンサーバーまで到達していることが確認された場合は、保護レベルを厳格に引き上げることをお勧めします。
以下の手順を参照して調整できます:
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページで、レイヤー4プロキシ>レイヤー4インスタンスリストをクリックし、レイヤー4プロキシリストページに移動します。
3. 設定が必要なレイヤー4プロキシインスタンスを選択し、保護ポリシー設定をクリックします。
4. L3/4 Anti-DDoS保護レベルカードで、設定をクリックし、保護レベルを調整します。
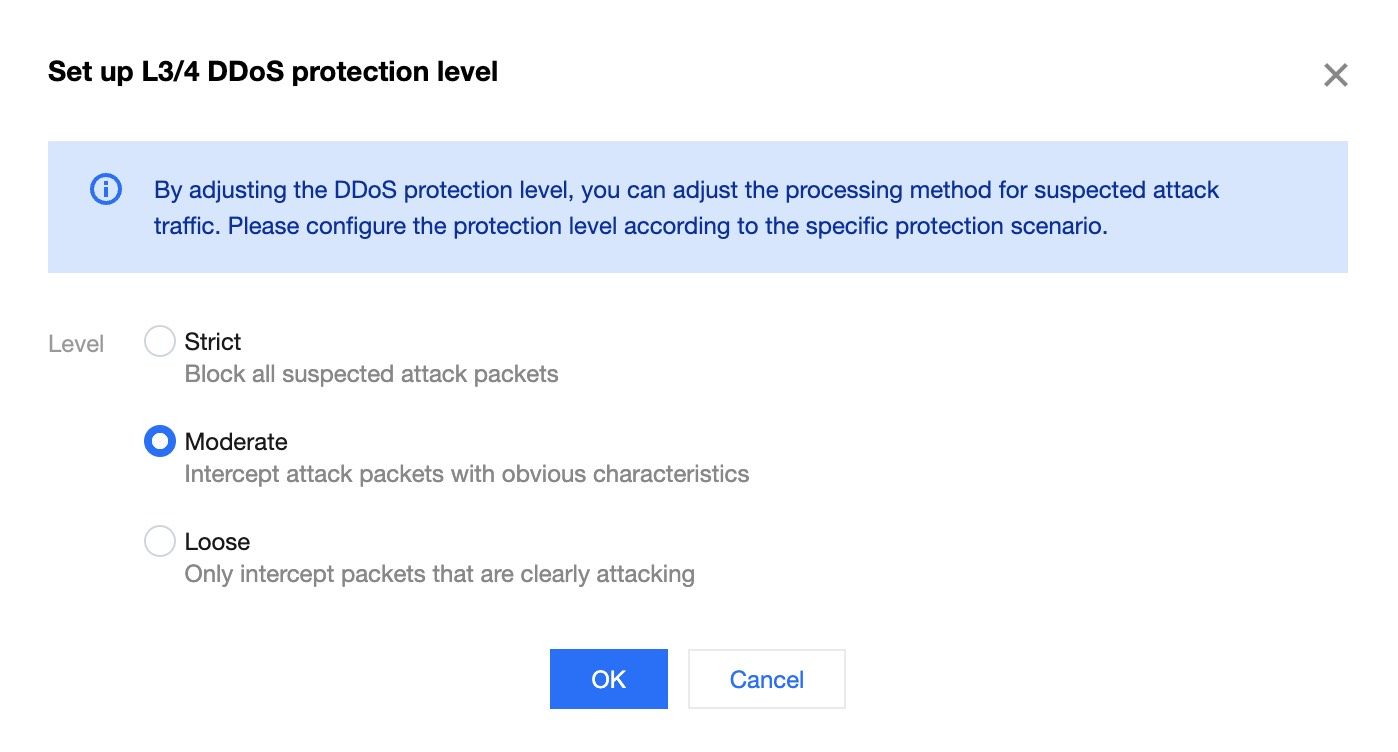
5. 切り替え後にOKをクリックすると、すぐに有効になります。
フィードバック