IP許可リスト・ブロックリストの設定
ダウンロード
フォーカスモード
フォントサイズ
機能説明
EdgeOne Anti-DDoSサービスは、IP拒否リストと許可リストを設定する方法で、クライアントの送信元IPに対するアクセスリクエストのブロックまたは許可を制御し、お客様のビジネスリソースにアクセスするユーザーを制限することをサポートします。IP拒否リストと許可リストを設定することで、送信元IPに対してフィルタリングまたは許可ルールを設定します。許可リスト内のIPがアクセスした場合、直接許可され、Anti-DDoS内の他の防护ポリシーによるフィルタリングは行われません(他のモジュールの防护ポリシーには影響しません)。拒否リスト内のIPがアクセスした場合、直接ブロックされます。
説明:
1. この機能は、レイヤー4プロキシインスタンスの保護レベルが拡張保護または高度な保護の場合にのみサポートされ、その他のシナリオでは設定をサポートしていません。WebサイトにIP許可リストと拒否リストを設定する必要がある場合は、カスタムルールを使用してください。
2. IP許可リストと拒否リストのルールは、保存後5~10秒以内に有効になります。
3. IP許可リストと拒否リストには、最大8つのIPグループを設定できます。IPグループの適用範囲、使用制限、および詳細な説明については、
利用シーン
攻撃時は許可リスト内のIPのみアクセスを許可します:DDoS攻撃を受けた場合、許可リストで信頼されたユーザーのみが当該サイトにアクセスすることを許可し、Webサイトのセキュリティリスクを大幅に低減できますが、許可リストに含まれない正常なIPアクセスリクエストに影響を与える可能性があります。
拒否リストは攻撃元IPを直接ブロックします:攻撃元IPと確定されたIPを拒否リストに追加し、そのIPからのすべてのアクセスリクエストをブロックすることで、DDoSクリーニングトラフィックを低減し、攻撃の透過を減らします。
シーン1:IP許可リストにより信頼できるIPを追加してリクエストを許可する
サイト
example.com配下のすべてのビジネスドメインにおいて、IPアドレス範囲1.1.1.1/24は当該サイトが信頼するアクセスIPです。信頼されたIPの誤ブロックを防ぐために、当該IPを許可リストに追加し、Anti-DDoSモジュールによるクリーニングを経由しないように設定できます。操作手順は以下の通りです:1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページで、レイヤー4プロキシ>レイヤー4インスタンスリストをクリックし、レイヤー4プロキシリストページに移動します。
3. 設定が必要なレイヤー4プロキシインスタンスを選択し、保護ポリシー設定をクリックします。
4. IP許可リストと拒否リストカードで、設定をクリックし、IP許可リストと拒否リストの設定ページに移動します。
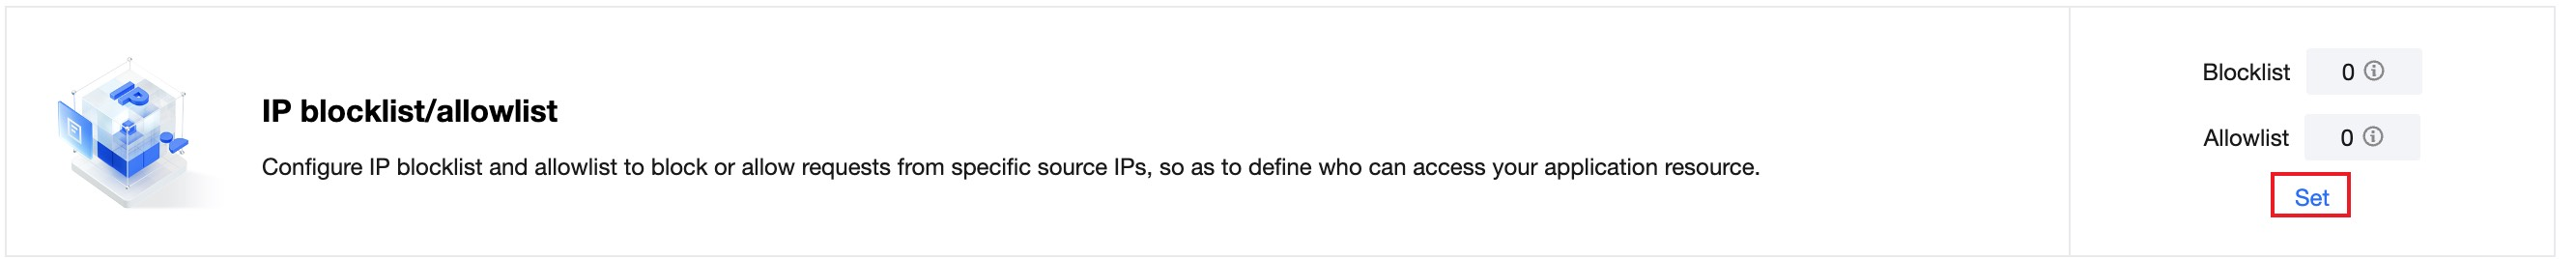
5. IP許可リストと拒否リストページで、新規作成をクリックします。現在のシナリオを例に、IP範囲
1.1.1.1/24を入力し、タイプを許可リストに選択して、保存をクリックすると有効になります。シーン2:IP拒否リストにより攻撃元IPのアクセスリクエストを恒久的に遮断する
サイト
example.com配下のすべてのビジネスドメインにおいて、IPアドレス1.1.1.1は攻撃元IPとして確認されています。当該IPを拒否リストに追加することで、そのIPからのすべてのアクセスリクエストをブロックできます。操作手順は以下の通りです:1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページで、レイヤー4プロキシ>レイヤー4インスタンスリストをクリックし、レイヤー4プロキシリストページに移動します。
3. 設定が必要なレイヤー4プロキシインスタンスを選択し、保護ポリシー設定をクリックします。
4. IP許可リストと拒否リストカードで、設定をクリックし、IP許可リストと拒否リストの設定ページに移動します。
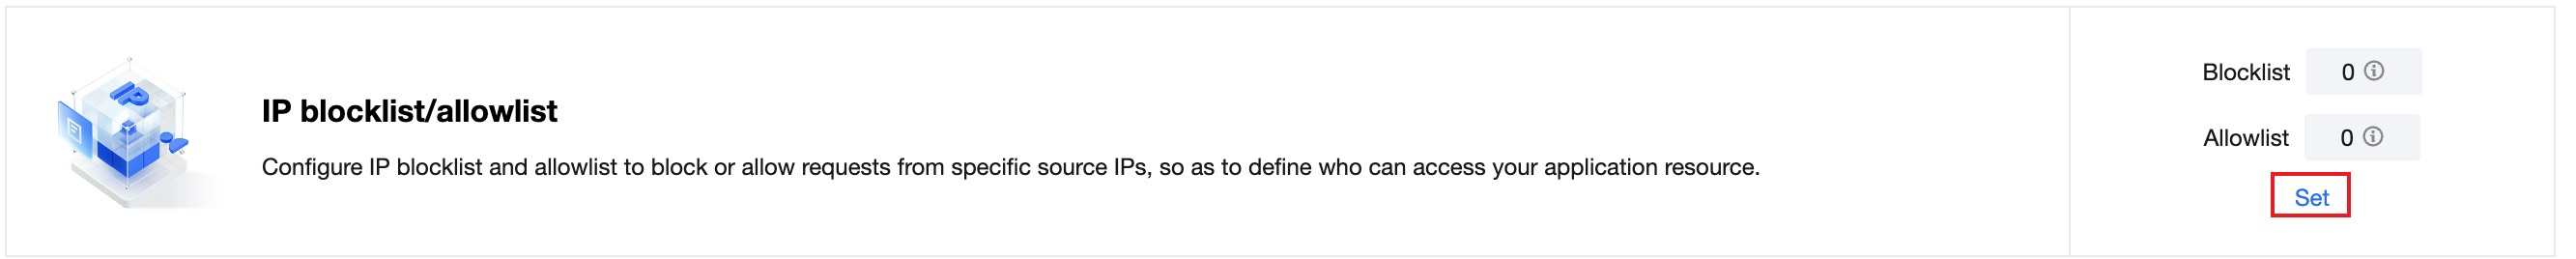
5. IP許可リストと拒否リストページで、新規作成をクリックします。現在のシナリオを例に、IP
1.1.1.1を入力し、タイプを拒否リストに選択して、保存をクリックすると有効になります。フィードバック