オリジンアクセス頻度制限ポリシー
ダウンロード
フォーカスモード
フォントサイズ
概要
オリジンサーバーの性能が限られている場合、ユーザーリクエストが急増すると、過剰なQPSによりオリジンサーバーに高負荷や障害が発生し、業務に影響が及ぶ可能性があります。このようなシナリオに対応するため、EdgeOneはオリジンサーバーアクセス頻度制限機能を提供します。ユーザーはリクエストの特徴に基づいて、オリジンサーバーへのリクエストの最大QPSをカスタマイズして制限でき、制限を超えたリクエストに対して指定のステータスコードとカスタムレスポンスページで応答し、オリジンサーバーの正常な運用を保護します。
説明:
オリジンサーバーアクセス頻度制限ポリシーはEdgeOneエンタープライズ版プランでのみ利用可能です。デフォルトでは、各サイトに最大5つの頻度制限ポリシーを設定できます。
原理の説明
EdgeOneはユーザーに世界中に分散したエッジノードサービスを提供しています。ユーザーのリクエストは、異なる地域のエッジノードを経由してオリジンサーバーに戻ります。オリジンサーバーへのアクセス時に、EdgeOneはすべてのエッジノードのオリジンサーバーへのリクエスト量を定期的に収集し、ユーザーが設定したオリジンサーバーアクセス頻度制限値とノード数に基づいて、一定の割合で各ノードのオリジンサーバーアクセス可能なQPS値を自動的に割り当てます。さらに、エッジノードのリクエスト量の変化に応じて動的に調整し、すべてのノードの合計オリジンサーバーリクエスト量がユーザーが制限したオリジンサーバーアクセス頻度制限値を超えないようにします。
説明:
データ収集および学習割り当てには一定の遅延があるため、初めてオリジンサーバーアクセス頻度制限QPSを設定した後、安定するまでには一定期間の運用が必要です。
オリジンサーバーアクセス頻度制限ポリシーは、エッジのアクセスリクエスト特徴に基づいて統計、マッチングが行われ、有効になります。お客様のオリジンサーバーがオリジンサーバーグループまたはCLBである場合、最終的なオリジンサーバーリクエストは、引き続きオリジンサーバーグループまたはCLBの重みおよびルーティングポリシーに従って有効になります。
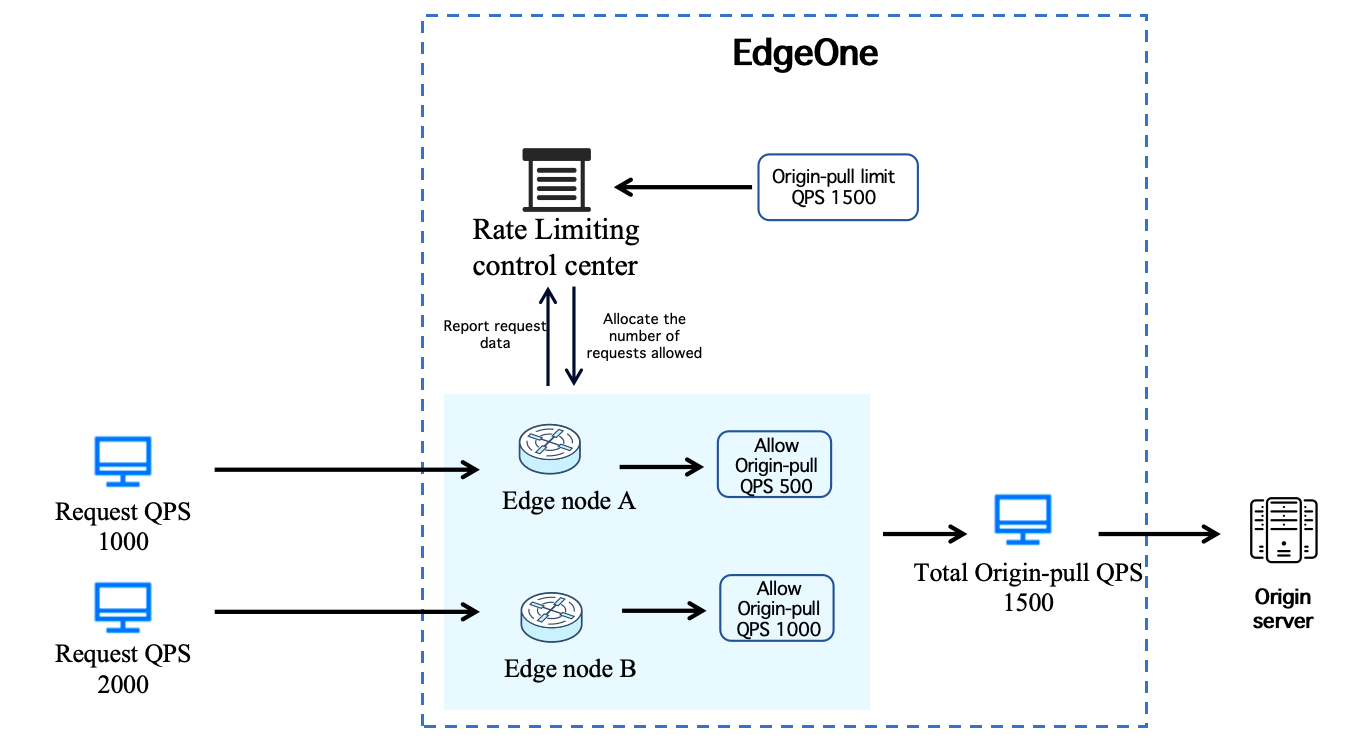
シナリオ例1:動的APIインターフェースのリクエストドメインにおけるオリジン総QPSの制限
現在のドメイン
api.example.comのオリジンサーバーは1.1.1.1です。このドメインは主にAPIインターフェースの動的業務を担っており、リクエスト量が非常に多く、オリジンサーバーの性能は最大10,000 QPSまでしか対応できません。オリジンサーバーを保護し、オリジンサーバーのダウンを防ぐために、オリジンサーバーへのリクエスト頻度を制限する必要があります。頻度制限に達したリクエストには512ステータスコードで応答します。操作手順は以下の通りです:1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページで、「オリジンサーバーアクセス頻度制限ポリシー」をクリックします。
3. 「新規ポリシー」をクリックし、ポリシー設定画面で「オリジンサーバーアクセス頻度制限ポリシー設定項目の説明」を参照して設定を完了します。現在のサンプルシナリオに従って設定する場合、マッチング条件として「HOST 等于 api.example.com」を選択し、頻度制限値として「10,000 QPS」を設定し、レスポンスステータスコードに「512」を入力します。参考設定は以下の通りです:
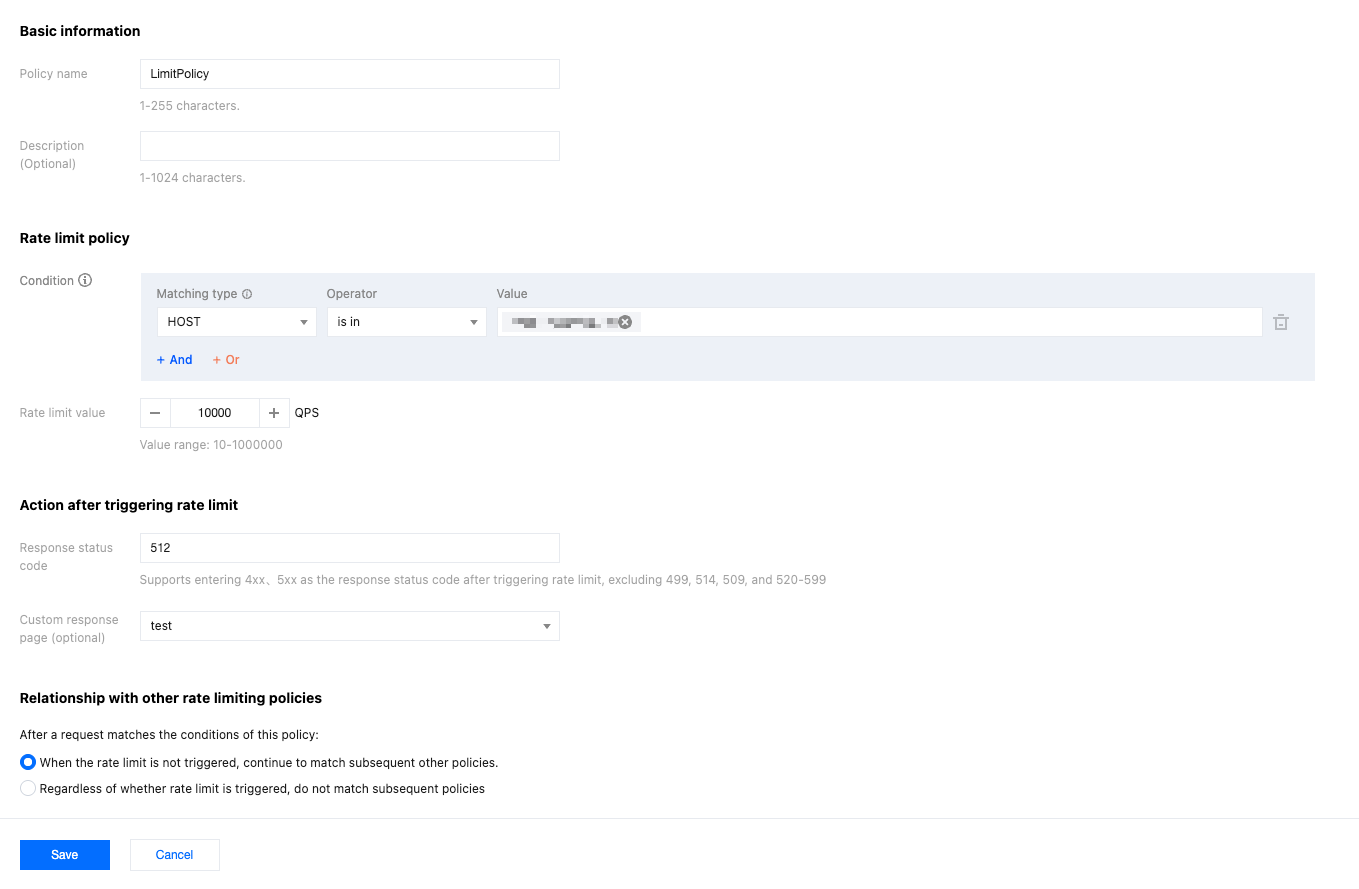
4.「保存」をクリックし、設定を配信します。ドメインのデプロイ完了後、頻度制限ポリシーが有効になります。期待される有効化の結果として、クライアントがドメイン
api.example.comにリクエストするオリジンサーバーリクエスト数が10,000QPSを超えない場合はそのまま処理され、超えた場合は512ステータスコードが応答されます。シナリオ例2:リクエストパスに応じてオリジンへの総QPSを制限する
現在のドメイン
api.example.comのオリジンサーバーは1.1.1.1です。複数の外部向けインターフェースサービスがあり、そのうちデータ照会インターフェースは/data/Describedata、決済インターフェースは/pay/Orderpaymentです。データ照会インターフェースは最大QPSが500を超えないことのみが許可され、決済インターフェースの最大照会インターフェースは1000を超えることは許可されません。頻度制限値を超えた場合は、いずれも512ステータスコードが応答されます。操作手順は以下の通りです:1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページで、「オリジンサーバーアクセス頻度制限ポリシー」をクリックします。
3. 「新規ポリシー」をクリックし、ポリシー設定画面で「オリジンサーバーアクセス頻度制限ポリシー設定項目の説明」を参照して設定を完了します。現在のサンプルシナリオに従って設定する場合、まずポリシー1を設定します。マッチング条件として「HOST 等于 api.example.com AND URL path 等于 /data/Describedata」を選択し、頻度制限値として「500 QPS」を設定し、レスポンスステータスコードに「512」を入力します。参考設定は以下の通りです:
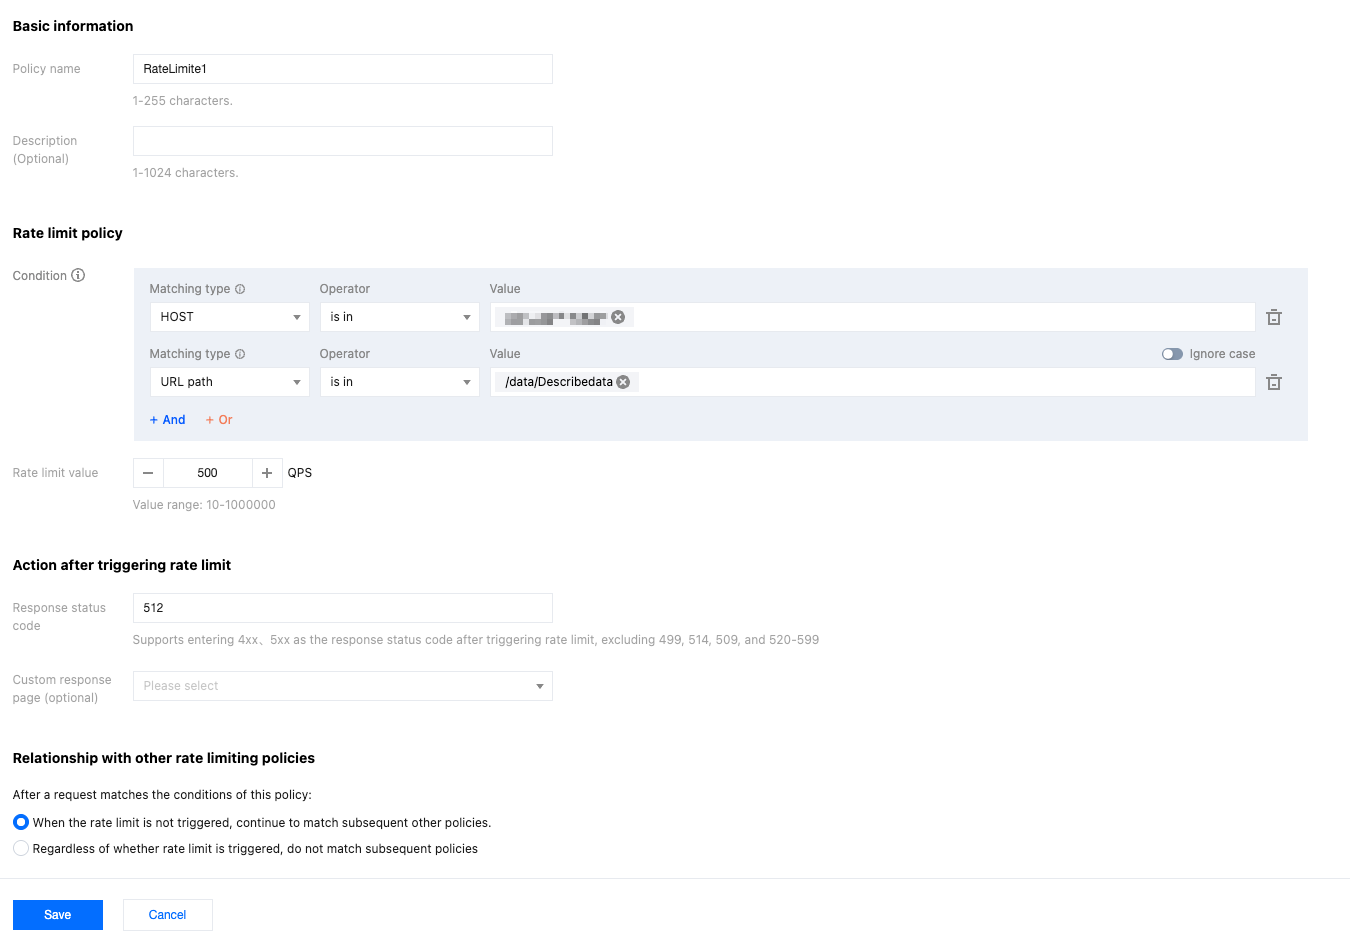
4. 「保存」をクリックし、設定を配信します。その後、上記の手順3を繰り返し、新しいポリシー2を作成します。マッチング条件として「HOST 等于 api.example.com AND URL path 等于 /pay/Orderpayment」を選択し、頻度制限値として「1000 QPS」を設定し、レスポンスステータスコードに「512」を入力します。参考設定は以下の通りです:
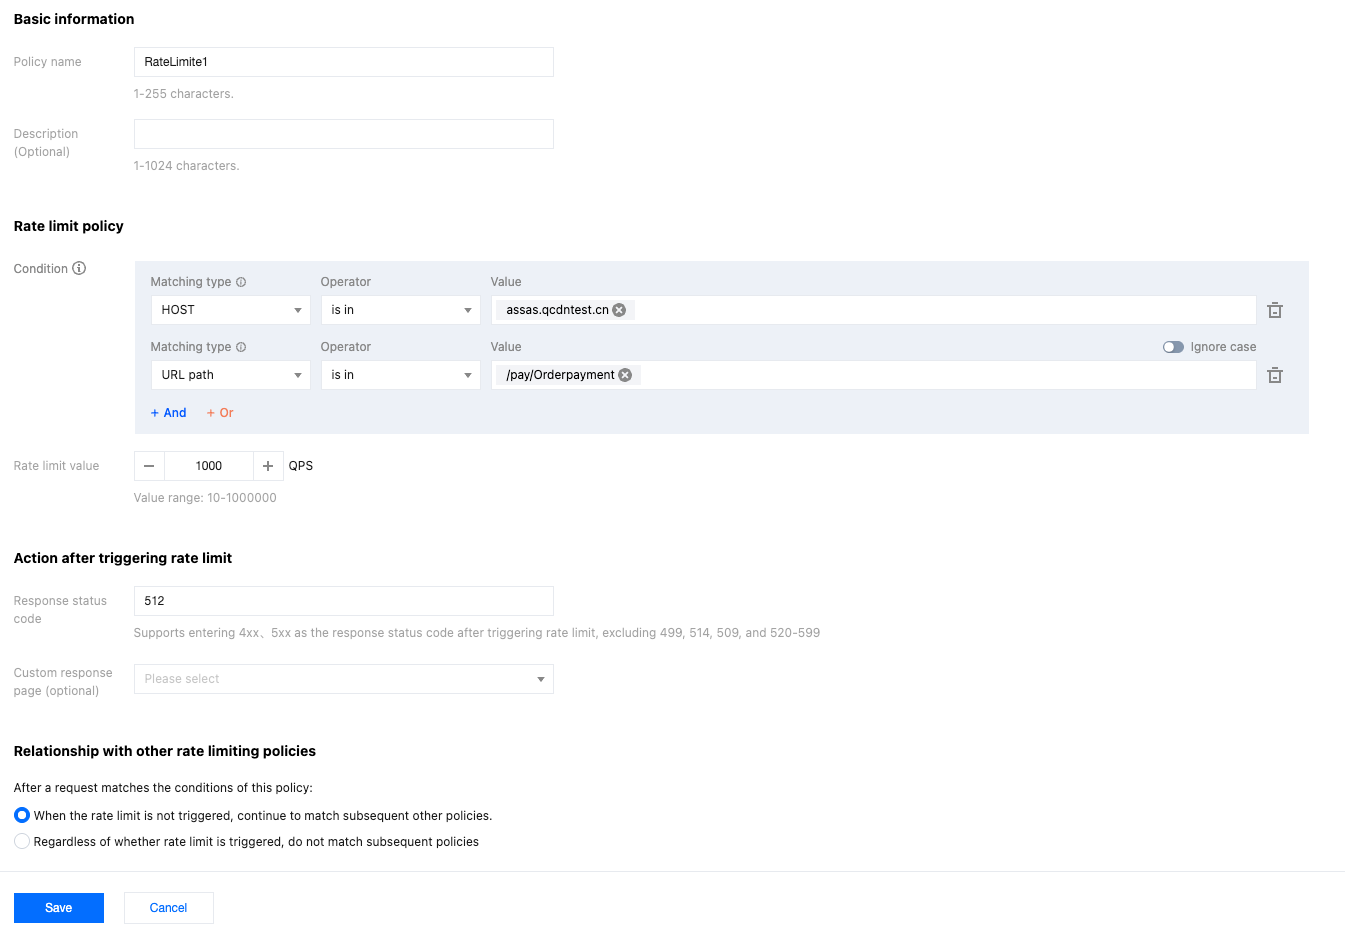
5. 上記のポリシーをすべて設定した後、期待される有効化の結果は以下の通りです。クライアントがドメイン
api.example.comにリクエストし、リクエストパスが/data/Describedataの場合、オリジンサーバーへのリクエストQPSは500 QPSを超えることは許可されません。リクエストパスが/pay/Orderpaymentの場合、オリジンサーバーへのリクエストQPSは1000 QPSを超えることは許可されません。超過した場合は、いずれも512が応答されます。関連参考
オリジンアクセス頻度制限ポリシー設定項目の説明
設定項目 | 説明 |
ポリシー名称 | 必須項目です。1~255文字を入力できます。文字種に制限はありません。 |
説明 | 任意です。0~1024文字を入力できます。文字種に制限はありません。 |
マッチング条件 | 必須項目です。マッチング条件は、現在のリクエストがオリジンプルリクエスト制限ルールをトリガーするかどうかを判断するために使用されます。EdgeOneはクライアントから送信されたリクエストに基づいてマッチングを行います。条件を満たすリクエストは有効なリクエストとしてカウントされ、オリジンプルが必要な場合に制限値に基づいて制限をトリガーするかどうかが決定されます。 説明: リクエストがルールエンジンやエッジファンクションなどによってオリジンサーバーリクエストの書き換えが行われた場合、例えばオリジンサーバーURLの書き換えやオリジンサーバーリクエストヘッダーの変更などが行われた場合でも、オリジンサーバーアクセス頻度制限ポリシーは引き続き書き換え前のリクエスト特徴に基づいてマッチングされます。 サポートされるマッチング条件:HOST、URL path、URL full、クエリ文字列、ファイル拡張子、ファイル名、HTTPリクエストヘッダー、クライアントの地理的位置、リクエストプロトコル、クライアントIP、クライアント通信事業者、リクエストメソッド、Cookie。 サポートされるマッチング条件の演算子と制限については、ルールエンジンがサポートするマッチングタイプと操作、ルールエンジン設定の文字数制限を参照できます。 |
オリジンリクエスト制限値 | 必須項目です。10~1000000の範囲で設定できます。オリジンプルの最大QPSを制限するために使用します。 |
レスポンスステータスコード | 必須項目です。レート制限がトリガーされた後に返されるステータスコードです。4XX、5XXを設定できます。ただし、499、514、509、520~599は設定できません。 |
カスタムレスポンスページ | |
他の中继制限ポリシーとの関係 | 複数のオリジンプルリクエスト制限ポリシーが設定されている場合、同じリクエストが複数のポリシーにマッチする可能性があります。制限の優先度は上から下へ順にマッチングされ、制限をトリガーするかどうかが決定されます。また、下記の設定に基づいて、現在のリクエストが他のオリジンプルリクエスト制限ポリシーとのマッチングを終了するかどうかを決定することもできます。 頻度制限がトリガーされない場合、後続の他のポリシーのマッチングを続行します:後続に他の頻度制限ポリシーがまだある場合、現在のオリジンサーバーアクセス頻度制限ポリシーがトリガーされないときは、下の頻度制限ポリシーのマッチングを続行し、頻度制限するかどうかを決定します。 頻度制限がトリガーされるかどうかに関係なく、後続の他のポリシーはマッチングされません:リクエストが現在のオリジンサーバーアクセス頻度制限ポリシーにマッチングする際、オリジンサーバーアクセス頻度制限値に達した場合は現在のポリシーに従って処理され、頻度制限値に達していない場合は正常にオリジンサーバーへアクセスでき、下のポリシーのマッチングは続行されません。 |
フィードバック