トラフィック不正利用防止
ダウンロード
フォーカスモード
フォントサイズ
概要
トラフィック不正利用とは、PCDNプラットフォームまたは自動化ツールを通じてサイトリソースに繰り返しアクセスし、帯域幅リソースの浪費を引き起こす悪意のある行為です。静的リソースはトラフィック不正利用攻撃の主な対象であり、画像やダウンロードデータパックは大量のクローラーリクエストを受ける可能性があり、リソースが繰り返しダウンロードされ、高額なダウンロードトラフィック請求書が発生し、さらには料金未払いによるサービス停止に至る可能性があります。トラフィック不正利用防止は上記のリスクに対して事前設定されたセキュリティポリシーオプションを提供し、トラフィック不正利用の影響を緩和または低減できます。
トラフィック不正利用防止の使用
EdgeOneは、全プラットフォームのトラフィック分析に基づいて識別・抽出された不正利用リクエストの特徴を基に、不正利用インテリジェンスライブラリを形成し、高リスクのトラフィック不正利用リクエストを自動的にマッチングしてブロックするために使用される、トラフィック不正利用防止ポリシーを提供します。不正利用インテリジェンスライブラリは24時間ごとに更新され、最新の不正利用特徴をカバーします。
説明:
インテリジェンスライブラリは、中国本土のサイトを対象としたトラフィック不正利用行為のみをカバーします。
初めてトラフィック不正利用防止機能を有効にする際は、監視処理方式を使用して評価することをお勧めします。指標分析とWebセキュリティ分析でマッチング状況を評価した後、ブロックに設定します。
お客様のドメインサービスでBot管理が有効になっている場合、トラフィック不正利用防止はTLSフィンガープリント技術を有効にし、分散型不正利用クローラーの識別精度をさらに向上させます。
正常なトラフィックがトラフィック不正利用防止機能によって誤ってブロックされていることを発見した場合、保護例外ルールを設定して、ブロックされた正常なクライアントアクセスを復旧してください。
注意:
トラフィック不正利用防止機能は過去のインテリジェンスに基づいて高リスクリクエストを識別するため、不正利用行為が変化した場合、インテリジェンスに遅延が生じる可能性があります。トラフィック不正利用防止ポリシーを有効にした後も、トラフィック不正利用攻撃が防御を迂回していると思われる場合は、以下の緩和策を検討してください。
テクニカルサポートにご連絡ください。リクエストトラフィックを早急に分析し、ポリシーを更新します。
Web防护において、カスタムレート制限ルールを設定し、クライアントIP、リクエストURLなどの統計ディメンションを使用して、静的リソースに繰り返しアクセスするクライアントを識別してブロックします。
操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「SCDN」内で設定が必要なサイトをクリックします。
2. 安全防护>Web防护をクリックします。デフォルトではサイトレベル保護ポリシーです。現在のサイト配下の特定ドメインに異なる保護ポリシーを設定する必要がある場合は、ドメインレベル保護ポリシータブに移動し、該当するドメインをクリックしてドメインレベル保護ポリシー設定ページに入ります。以降の手順は同じです。
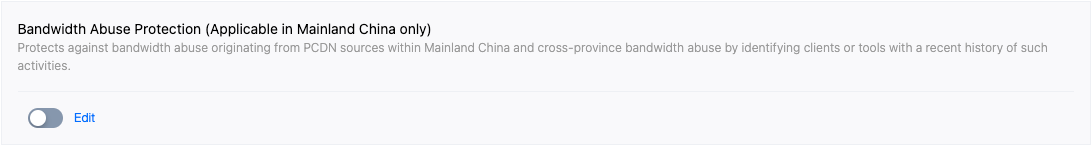
3. レート制限カードに移動し、トラフィック不正利用防止の右側にある編集をクリックします。
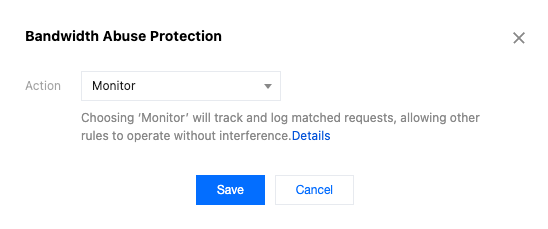
4. トラフィック不正利用防止の処理方式を設定する際は、初期段階ではまず監視に設定し、指標分析とWebセキュリティ分析でマッチング状況を評価した後、ブロックに設定することをお勧めします。
フィードバック