証明書フォーマット要件
다운로드
포커스 모드
폰트 크기
証明書がルートCA機関によって発行された場合、お客様は一意の証明書を取得します。追加の証明書がなくても、設定されたサイトはブラウザなどのアクセスデバイスによって信頼済みと見なされます。
証明書が中間CA機関によって発行された場合、複数の証明書が含まれるファイルを受け取ります。中間ルート証明書とルート証明書を順番に手動で結合してアップロードする必要があります。結合ルールは以下の通りです:最初に中間ルート証明書を配置し、次にルート証明書を配置し、両者の間に空行を入れないでください。
説明:
一般的に、機関は証明書を発行する際に対応する説明がありますので、注意してご確認ください。
CA証明書形式と証明書チェーン形式の例
以下は証明書形式および証明書チェーン形式の例です。形式が正しいことを確認してからアップロードしてください:
1. ルートCA機関によって発行された証明書、PEM形式を例にとると、サンプルは以下の通りです:
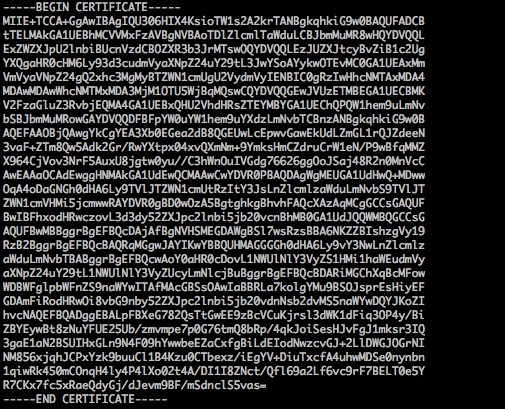
証明書形式は以下の通りです:
——-BEGIN CERTIFICATE——-, ——-END CERTIFICATE——-が先頭と末尾にあります。各行は64文字で、最後の行は64文字を超えません。
2. 証明書が中間機関によって発行された場合、CA証明書には複数レベルの証明書チェーンが含まれている必要があります。証明書チェーンの構造は以下の通りです:
-----BEGIN CERTIFICATE-----CA中間証明書機関-----END CERTIFICATE----------BEGIN CERTIFICATE-----CAルート証明書機関-----END CERTIFICATE-----
証明書チェーン規則は以下の通りです:
証明書の間に空行を入れることはできません。
各証明書は上記の証明書形式要件に従います。
証明書のPEM形式への変換説明
通常、HTTPS証明書はPEM形式を使用します。その他の形式の証明書をPEM形式に変換する必要がある場合は、opensslツールを使用して変換することをお勧めします。以下に、いくつかの一般的な証明書形式をPEM形式に変換する方法を示します。
DER形式は一般的にJavaプラットフォームで使用されます。
証明書変換:
openssl x509 -inform der -in certificate.cer -out certificate.pem
秘密鍵変換:
openssl rsa -inform DER -outform PEM -in privatekey.der -out privatekey.pem
P7B形式は一般的にWindows Serverおよびtomcatで使用されます。
証明書変換:
openssl pkcs7 -print_certs -in incertificat.p7b -out outcertificate.cer
outcertificat.cer内の
——-BEGIN CERTIFICATE——-、 ——-END CERTIFICATE——-の内容を証明書としてアップロードします。
秘密鍵変換:秘密鍵は通常IISサーバーからエクスポートできます。PFX形式は一般的にWindows Serverで使用されます。
証明書変換:
openssl pkcs12 -in certname.pfx -nokeys -out cert.pem
秘密鍵変換:
openssl pkcs12 -in certname.pfx -nocerts -out key.pem -nodes```
CER/CRT形式の証明書の場合、証明書ファイルの拡張子を直接変更することで変換できます。例えば、「servertest.crt」証明書ファイルを「servertest.pem」に直接リネームします。
피드백