クライアントプロファイル分析
ダウンロード
フォーカスモード
フォントサイズ
概要
悪意のあるBotは通常、プロキシプール、ボットネット(botnet)、または特定のデバイスを介してリクエストを送信します。EdgeOneのProfile Analyticsは、Tencentの約20年にわたるネットワークセキュリティ経験とビッグデータインテリジェンスの蓄積に基づき、リクエスト元IPアドレスの脅威状態をリアルタイムに判定し、スコアリングメカニズムを採用してリスク値を定量化し、悪意のある動的IPからのアクセスを正確に識別し、高リスククライアントを正確に検出します。また、24時間ごとに最新の脅威インテリジェンスを更新し、異なるIPアドレスの脅威信頼度レポートを提供し、異なるタイプの攻撃を行うクライアントに対して5種類のリスク分類と信頼度を提供します。各脅威信頼度に基づいて防御ポリシーをカスタマイズ設定することができ、多様なカテゴリ(ネットワーク攻撃元、悪用されたネットワークプロキシデバイス、脆弱性スキャンツール、ログイン資格情報を突破するクライアントなど)の高リスククライアントアクセスを効果的に制御し、ビジネスリスクを軽減し、悪意のある行為をブロックします。
説明:
EdgeOneのBotインテリジェンスデータベースは継続的に更新され、Tencentの自社運営業務上で複数回出現し、複数日間にわたって攻撃行為を行ったIPアドレスを収録します。
シナリオ例
お客様はWebセキュリティ分析モジュール内で、
api.example.comサイト配下のログインインターフェース/api/loginに高頻度のアクセスがあり、かつ短時間に大量の失敗アクセスリクエストが発生していることを確認しました。しかし、アクセス元IPが多く、主にブロードバンド事業者ネットワークから発生しており、単一IPあたりのリクエストはわずか1~2回です。アクセス特徴から判断すると、秒単位で切り替わるIPを使用したブルートフォースによるログイン試行の疑いがあります。セキュリティポリシーを強化するため、信頼度の高いネットワークプロキシクライアントをブロックし、中程度の信頼度のクライアントは監視対象に設定することを推奨します。操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーでサービス概要に入り、ウェブサイトセキュリティアクセラレーション内で設定が必要なサイトをクリックします。
2. セキュリティ保護>Web保護をクリックします。デフォルトではサイトレベル保護ポリシーです。ドメインレベル保護ポリシータブをクリックし、ドメインレベル保護ポリシーで対象ドメインをクリックして対象ドメインの保護ポリシー設定画面に入ります。例えば:
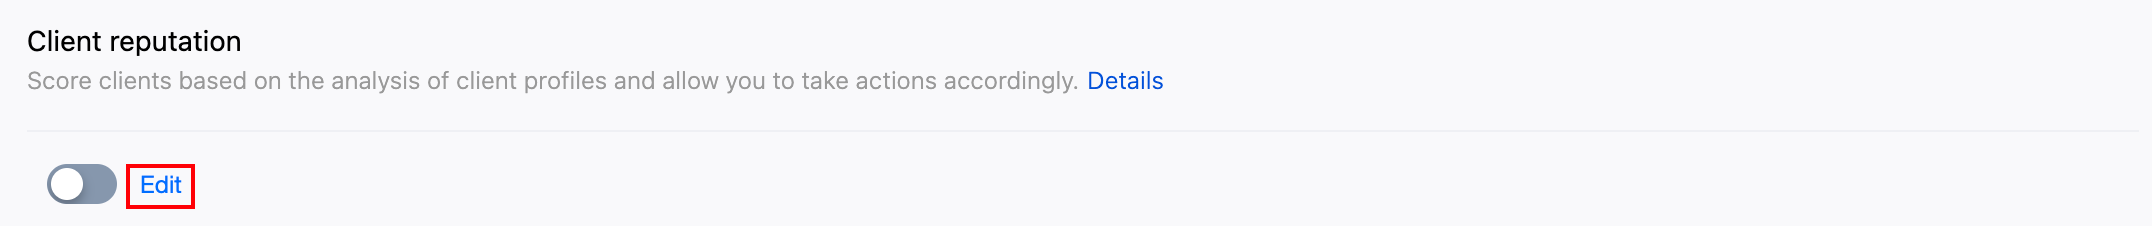
shop.example.com。3. Bot管理カードに移動し、Profile Analyticsの下にある編集をクリックして、設定ページに入ります。
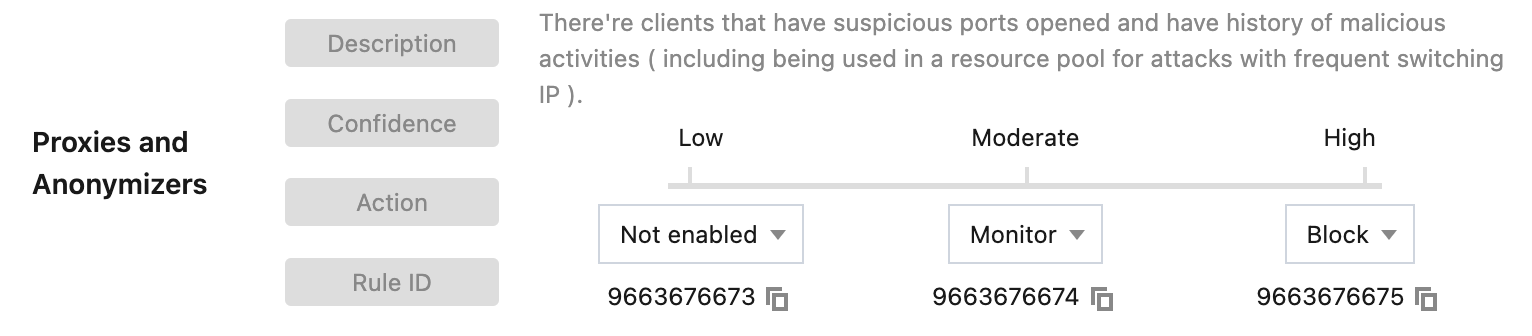
4. クライアントプロファイルは、ネットワーク攻撃、ネットワークプロキシ、スキャナー、アカウント乗っ取り攻撃、悪意のあるBOTに分類されます。お客様は、異なるタイプのクライアントに対して、クライアントプロファイルの信頼度に基づいて対応する対処方法をカスタマイズして選択できます。現在のシナリオを例にとると、秒単位で切り替わるIPは典型的なネットワークプロキシタイプのクライアントに属します。サイトが高い分散IPの高頻度アクセスを受けていることを確認した場合、お客様は信頼度の高いネットワークプロキシクライアントをブロックし、中程度の信頼度のクライアントを監視に設定できます。
5. OKをクリックして、設定を完了します。
Profile Analyticsがヒットしたトラフィックの確認
インテリジェントクライアントフィルタリングルールに一致したトラフィックを確認するには:
1. EdgeOneコンソールにログインし、左側のメニューバーでWebセキュリティ分析をクリックします。
2. フィルターを追加をクリックし、Bot管理 - Profile Analyticsを選択します。ルールID、脅威分類、信頼度レベルに基づいてフィルタリングできます。
3. OKをクリックし、フィルター条件を適用して、統計トレンドと統計詳細で保護効果を確認します。
機能制限と対処方法
BotクライアントProfile Analyticsは、特定のビジネスシナリオにおいて、少数の正常なリクエストが誤判定される可能性があります:
IP共有シナリオ:現実のネットワーク環境では、複数のユーザーが同じパブリックIPアドレスを共有する場合があります(企業内ネットワーク、キャンパスネットワークなど)。一部の大規模組織(通信事業者、大企業など)も、複数のユーザーのリクエストを1つまたは複数の出口IPを介して送信する場合があります。その中の一部のユーザーのリクエストが悪意のあるBotと判定された場合、他の正常なユーザーに連鎖的な影響を与える可能性があります。このような状況では、Webタイプのビジネスは、クライアントProfile Analyticsの対処方法をJavaScriptチャレンジに調整することを検討できます。ビジネスが誤判定に非常に敏感な場合は、一時的に対処方法を監視に調整することをお勧めします。
異なるタイプのビジネスでは、誤判定に対する許容度が異なります。BotクライアントProfile Analyticsの対処方法を設定する際には、ビジネスの特性と要件を十分に考慮し、クライアントProfile Analyticsに一致したトラフィックを分析し、保護例外ルールとカスタムBotルールを組み合わせて誤判定率を低減し、保護能力を強化することをお勧めします。
関連参考
リスク分類
クライアントProfile Analyticsは、リアルタイムの脅威インテリジェンスデータベースに基づき、以下の5種類の悪意ある行動履歴を持つクライアントを効果的に識別できます:
ネットワーク攻撃:最近、攻撃行為(DDoS、高頻度の悪意あるリクエスト、サイト攻撃など)を行ったクライアント。例えば、Miraiボットネットによる攻撃はこのカテゴリに分類できます。
ネットワークプロキシ:最近、不審なプロキシポートを開放し、ネットワークプロキシとして使用されているクライアント。これには、秒単位で切り替わるIPのプロキシプールや、悪意のあるリクエストを送信するために使用されるIoTプロキシネットワークが含まれます。
スキャナー:最近、既知の脆弱性を攻撃するスキャナー行為を行ったクライアント。例えば、Webアプリケーションを対象とする脆弱性スキャンツールです。
アカウント乗っ取り攻撃:最近、悪意を持ってログインを突破し、アカウント乗っ取り攻撃を行うクライアント。例えば、クレデンシャルスタッフィングなどの総当たりでユーザーのログイン認証情報を突破する攻撃者です。
悪意のあるBot:最近、悪意のあるクローラー、不正なトラフィック生成、およびブルートフォース攻撃を行ったクライアント。例えば、Webサイトのコンテンツを収集する不正なクローラーです。
信頼度
各カテゴリのクライアントプロファイルルールについて、各信頼度は1つのクライアントアドレスリストに対応し、信頼度はそのリスト内のクライアントアドレスが最近行った当該カテゴリの悪意ある行為の頻度と一貫性を反映します:
高信頼度:当該クライアントアドレスは、最近このカテゴリの悪意ある行為を安定的かつ高頻度で行っています。この種のクライアントに対してブロックを行うことを推奨します。
中程度の信頼度:当該クライアントアドレスは、最近このカテゴリの悪意ある行為を顕著な頻度で行っています。この種のクライアントに対してJavaScriptチャレンジまたは監視を設定することを推奨します。
一般信頼度:当該クライアントアドレスは、最近このカテゴリの悪意ある行為を安定的に行った記録があります。この種のクライアントに対して監視を設定することを推奨します。その後、分析結果に基づいてJavaScriptチャレンジまたはマネージドチャレンジに調整できます。
フィードバック