Botインテリジェント分析
ダウンロード
フォーカスモード
フォントサイズ
機能の概要
Botインテリジェント分析は、人間のユーザーと自動化プログラム(Bot)のリクエストを迅速に識別して区別することを支援することを目的としており、この機能は以下のビジネスシナリオに適用されます:
ビジネスはBot攻撃、活動の不正な水増し、トラフィックの不正使用などの脅威に直面しており、短時間で正確なBot防御ポリシーの設定とチューニングを完了することができず、非人間ユーザーのリクエストを迅速に抑制する必要があるビジネスシナリオです。
迅速なデプロイが必要で、Webサイトのトラフィックパターンを識別・分析し、全体の訪問者の状況を把握する必要があるビジネスシナリオです。
Botインテリジェント分析は、クラスタリング分析アルゴリズムとビッグデータモデルに基づくインテリジェントエンジンを用いて、リクエストの複数の要素を総合的に評価し、リクエストを正常な人間のリクエスト、正常なBotリクエスト、疑わしいBotリクエスト、悪意のあるBotリクエストに分類します。お客様はBot分析結果に基づいて、異なるタイプのリクエストに対して、ブロック、JavaScriptチャレンジ、監視、許可などの適切な処理方法を設定できます。
説明:
Botインテリジェント分析は、Bot基本特徴管理とクライアントProfile Analytics機能におけるリクエスト特徴を統合し、動的クラスタリング分析と組み合わせて、リクエストリスクTagを形成します。Botインテリジェント分析は、全体の訪問者の状況を把握し、Bot管理ポリシーを迅速に展開するのに役立ちます。リクエスト特徴について非常に明確なポリシー要件がある場合(例:特定の検索エンジンリクエストの許可、Web開発ツールリクエストのブロックなど)、さらにBot基本特徴管理、クライアントProfile Analytics、カスタムBotルールを使用してポリシーを調整できます。
ポリシーメカニズム
Botインテリジェント分析は、ルールベースのポリシーメカニズムを採用しており、静的ルールと動的ルールの2つの部分で構成されています:
静的ルールは、事前に定義された特徴ライブラリに基づいており、一部の自動化ツール(cURL、Pythonなど)の拒否リスト特徴(ユーザーエージェント(User-Agent)や指紋など)を含みます。静的ルールは、単一のリクエストでトリガーされると即座に有効になり、ルールの有効期間は永続的です。
動的ルールは、リアルタイムのトラフィック特徴とリクエスト動作に基づいて自動的に生成されます。例えば、現在のドメインのリクエスト量が短時間(約5分)に一定のしきい値(約100回)を超えた場合、システムは動的ルールの生成と展開を自動的にトリガーします。動的ルールの有効期間は20分で、未知のBot動作を捕捉できます。
Botインテリジェント分析のポリシーはドメイン名のディメンションに基づいて有効になり、異なるドメイン名のトラフィックは互いに影響しません。同じドメイン名に対して、複数の静的ルールと動的ルールが同時に有効になる場合があります。1つのリクエストが同時に複数のルールに一致する場合、システムはルールの重みと信頼度に基づいてリクエストに相应的なTagを付与します。例えば、悪意のあるBot、疑わしいBot、友好的なBotなどです。また、お客様が事前に設定した処理アクションに基づいてリクエストを適切に処理します。
静的ルールと動的ルールの有機的な組み合わせにより、Botインテリジェント分析は既知および未知のBot脅威を包括的にカバーし、同時にルール維持の複雑さを低減し、お客様が最小の時間コストで効果的なBot防御能力を獲得できるようにします。
操作手順
例えば、ECサイト
shop.example.com で商品展示ページへのアクセス量が急増したことを検知し、大量のBotアクセスを受けた可能性があると判断した場合、Botインテリジェント分析ポリシーを使用してBot管理機能を迅速に有効化し、Botツールをブロックできます。以下の手順を参照して操作してください:1. EdgeOneコンソールにログインし、左側のメニューバーでサービス概要に入り、ウェブサイトセキュリティアクセラレーション内で設定が必要なサイトをクリックします。
2. セキュリティ保護 > Web保護をクリックします。デフォルトではサイトレベル保護ポリシーです。ドメインレベル保護ポリシータブをクリックし、ドメインレベル保護ポリシーで対象ドメインをクリックして、対象ドメインの保護ポリシー設定画面に入ります。例えば:
shop.example.com。3. Bot管理カードに移動し、Botインテリジェント分析の下にある編集をクリックして、設定ページに入ります。
4. 各Bot分析Tagの対応する処理方法を設定します。現在のシナリオを例にすると、悪意のあるBotリクエストの処理方法をJavaScriptチャレンジに設定し、疑わしいBotリクエストと友好的なBotリクエストは観察のままにします。
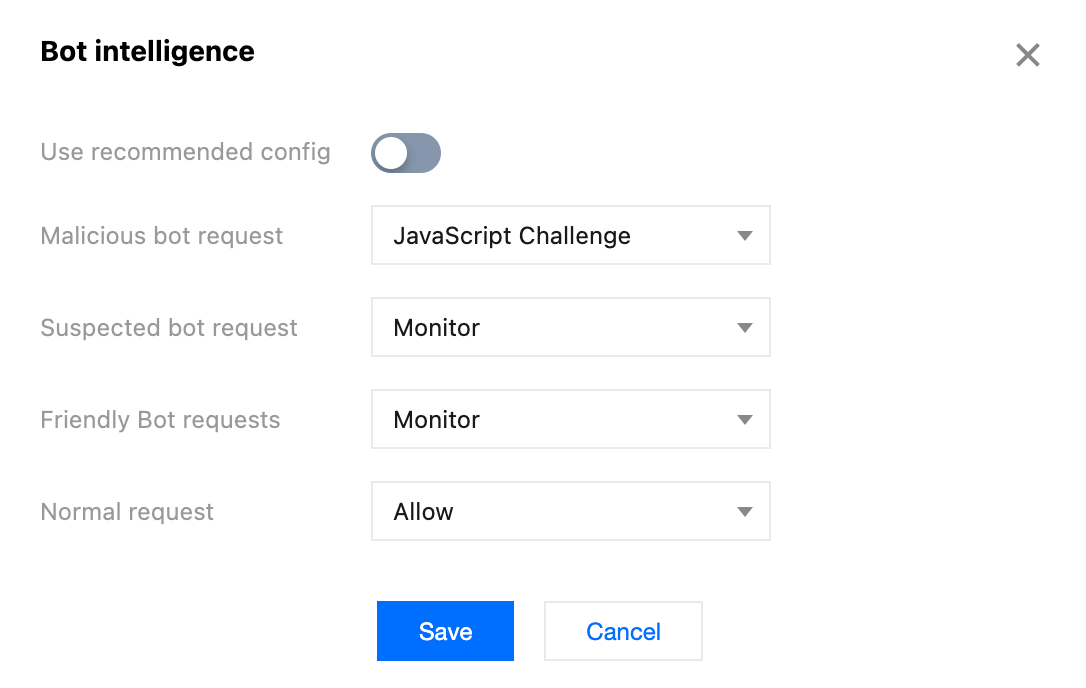
5. 保存をクリックして、設定を完了します。
Botインテリジェント分析にヒットしたトラフィックの確認
Botインテリジェント分析ルールに一致したトラフィックを確認するには:
1. EdgeOneコンソールにログインし、左側のメニューバーでWebセキュリティ分析をクリックします。
2. フィルターを追加をクリックし、Bot管理 - Botインテリジェント分析を選択します。ルールID、Botタグ、Botインテリジェント分析特徴によるフィルタリングをサポートします。
3. OKをクリックし、フィルター条件を適用して、統計トレンドと統計詳細で保護効果を確認します。
使用制限と対処方法
Botインテリジェント分析は、人間ユーザーと自動化プログラムのリクエストを区別することを目的としていますが、特定のビジネスシナリオでは使用制限が存在する場合があります:
正当な自動化リクエストアクセス:自動化リクエストによるアクセスが許可されている業務、例えばパフォーマンス監視に使用される定期的なプローブ、サードパーティ製ツールやコンポーネントを介したAPIアクセスなどでは、Botインテリジェント分析がこれらを悪意のあるBotリクエストと誤判定する可能性があります。この場合、保護例外ルールを設定してBotインテリジェント分析保護モジュールをバイパスし、誤ブロックを回避することをお勧めします。同時にカスタムBotルールと組み合わせて、保護能力を強化します。
マルチCDNまたはプロキシのシナリオ:業務の前段にEdgeOne以外のCDNまたはプロキシサービスがさらにネストされている場合、リクエストの実際の送信元IP情報が失われ、Botインテリジェント分析の判断精度に影響を与える可能性があります。この場合、既存のビジネスアーキテクチャを慎重に評価し、必要に応じてEdgeOneの配置場所を調整して、正確なリクエスト送信元情報を取得できるようにすることをお勧めします。
APPシナリオ:モバイルアプリ(APP)ビジネスでは、ユーザーごとに利用環境や行動の差が大きいため、一部のAPP内蔵開発コンポーネントやクライアント(ゲームのホットアップデート機能など)から送信されるリクエストがBotと誤判定される可能性があります。この場合、保護例外ルールを設定し、特定のAPPリクエストを許可リストに追加して、通常ユーザーの利用体験への影響を回避することをお勧めします。
高度なBot対策シナリオ:Webシナリオでは、既にJA3フィンガープリントを偽装したスクリプトツールやヘッドレスブラウザなどの一部の高度なBotに対して、トラフィック特徴分析のみに依存すると効果的に識別できない可能性があります。この場合、Botアクティブ特徴識別機能を有効にして、より正確なBot識別を実現することをお勧めします。
極めて高度な対抗シナリオ:フィンガープリントブラウザ、実機操作、画面録画操作などの手段を使用する極端なケースでは、カスタムBotルールと組み合わせて、マネージドチャレンジの対処方法を採用し、Captchaを配信して悪意のある攻撃者の対抗コストを高め、ビジネスの安全を保護することをお勧めします。
関連参考
リクエストのBotタグ
Botインテリジェント分析は分析結果に基づき、リクエストを以下のタイプに分類します:
悪意のあるBotリクエスト:悪意のある自動化プログラムからのリクエストである可能性が高く、リスクが高いため、ブロックまたはチャレンジの対処アクションを設定することをお勧めします。
Botリクエストの疑い:自動化プログラムからのリクエストの疑いがあり、一定のリスクがあるため、少なくとも監視またはチャレンジの対処アクションを設定することをお勧めします。
正常なBotリクエスト:合法的なクローラー(検索エンジンクローラーなど)からのリクエストです。
正常なリクエスト:クライアントに明らかなBot特徴がないリクエストであり、許可のみをサポートします。
Botインテリジェント分析の判定に影響する関連要因
Botインテリジェント分析エンジンは、多次元の特徴とBehavior Analyticsに基づいて、各要素のリスクを総合的に評価およびスコアリングします。主な影響要因は以下の通りです:
1. リクエストレート:全ネットワークトラフィック監査に基づいて確立されたIPトラフィックベースラインにより、特定のIPのアクセス頻度に対して異常検出を行います。高頻度または異常なリクエスト頻度の特徴には、高いリスクスコアが付与されます。
2. IPインテリジェンスデータベース:エンジンは包括的なIPインテリジェンスデータベースを参照し、クライアントIPの過去の行動、信頼性、潜在的なリスクを評価することで、既知の悪意ある行動記録や拒否リスト情報を識別します。
3. 検索エンジン特徴:検索エンジンベンダーが公開しているクローラーIPリストと対応するUser-Agent特徴を組み合わせることで、システムはGoogleやBaiduなどの合法的な検索エンジンからのクローラーリクエストを正確に識別および検証できます。合法的なクローラー特徴を満たすリクエストには、正常なリクエストTagが付与されます。
4. アクセスURLシーケンス:訪問者のURLアクセス順序とパターンを分析し、異常な閲覧行動を識別して、スパイダープールクローラーや自動スキャンツールなどの行動を特定します。悪意のある特徴を持つ行動シーケンスには、高いリスクスコアが付与されます。
5. JA3フィンガープリント注1:JA3フィンガープリント技術を利用してクライアントTLS接続の特徴を識別し、Pythonスクリプト、curl、ヘッドレスブラウザなどの非通常のアクセスツールを識別します。異常なクライアントや特定のツールからのリクエストには、高いリスクスコアが付与されます。
6. クライアント一致性検証:システムはトラフィック特徴とUser-Agentで宣言されたブラウザおよびオペレーティングシステム情報が一致しているかどうかを検証します。特徴が一致しない場合、通常はクライアントが偽造されていることを示し、このようなリクエストには高いリスクスコアが付与されます。
7. プロキシIP識別:トラフィック特徴を分析することで、VPN、プロキシ、ローカルダイヤルアップなどの技術に基づく高頻度のIP切り替え行動をリアルタイムに検出します。秒単位で切り替わるIP特徴に一致するリクエストには、高いリスクスコアが付与されます。
8. クライアントフィンガープリント注2:HTTPヘッダー特徴フィンガープリントを分析し、既知の高危険度クライアントフィンガープリントデータベースと比較することで、ボットネットからの悪意あるクローラー行動を識別します。
説明:
注1:
JA3は、TLSクライアントハンドシェイクプロセスにおける特徴に基づいてフィンガープリントを生成する方法です(具体的なアルゴリズムはJA3フィンガープリントを参照)。クライアントがTLSハンドシェイクプロセスで提供する情報(サポートされる暗号スイート、拡張機能など)を収集することで、一意のハッシュ値をフィンガープリントとして生成します。JA3フィンガープリントは、特定のツールやライブラリを使用してリクエストを開始するクライアントを識別するのに役立ちます。例えば、Pythonライブラリを使用して開始されたリクエストなどです。クライアントのJA3フィンガープリントと既知の悪意あるツールやライブラリのフィンガープリントを比較することで、潜在的な悪意あるBot行動をより正確に識別できます。注2:
BotnetIDは、Botネットワークの行動特徴に基づく識別方法です。Botネットワーク(Botnet)は通常、複数の制御された悪意あるデバイスで構成され、これらは攻撃の開始やその他の悪意ある活動の実行に使用される可能性があります。クライアントの行動特徴および既知のBotネットワークとの類似性を分析することで、BotnetIDを生成できます。クライアントのBotnetIDと既知の悪意あるBotネットワークIDを比較することで、潜在的な悪意あるBot行動をより正確に識別できます。フィードバック