ルールグループ
ダウンロード
フォーカスモード
フォントサイズ
概要
公開されたサイトの脆弱性は、オリジンサーバーへの侵入や機密データの損失を引き起こし、さらに深刻な事態としてお客様とユーザーとの関係を損なう可能性があります。マネージドルールグループは、お客様のウェブサイトに包括的かつリアルタイムの脆弱性攻撃対策を提供し、OWASP TOP 10 注1で取り上げられている一般的な脆弱性や攻撃タイプ(SQLインジェクション、クロスサイトスクリプティング(XSS)、クロスサイトリクエストフォージェリ(CSRF)など)をカバーします。継続的なアップデートにより、このルールセットは新たなセキュリティ脅威に効果的に対応し、お客様のサイト運用環境と機密データを確実に保護します。
説明:
注1:
OWASP TOP 10は、ウェブアプリケーションにおける一般的かつ深刻なセキュリティリスクを列挙しています。これらのリスクは現在のネットワークセキュリティ脅威の主要部分を代表しており、そのためこれらのシナリオをカバーすることはウェブアプリケーションのセキュリティ保護において極めて重要です。EdgeOneが提供する脆弱性攻撃対策ルールセットは、OWASP Top 10の全リスクシナリオをカバーしており、0-day脆弱性に対してルールリストを自動的に更新します。注2:マネージドルールはデフォルトではリクエストボディの先頭10KBのみをスキャンします。エンタープライズ版プランに加入しており、より多くのリクエストボディデータをスキャンする必要がある場合は、お問い合わせください。
マネージドルールポリシーの最適化
実際のビジネス状況や保護要件に基づいて保護ルールポリシーをカスタマイズする必要がある場合は、以下の方法で設定できます:
説明:
新規サイトの接続時、新しいポリシーテンプレートの作成時、新しいセキュリティポリシーの作成時には、マネージドルールはデフォルトで評価モードが有効になります。ルールがリクエストに一致しても実際の処置は行われず、ログのみが記録され観察されます。
速やかにポリシーの評価と調整を完了し、評価モードを無効にして、保護ルールを正常に有効化し、悪意のあるリクエストをブロックしてください。
シナリオ1:ルールグループごとにグローバル保護レベルポリシーを設定する
EdgeOneはマネージドルールを、保護対象の脆弱性タイプに応じて異なるルールグループに分類します。ルールグループごとに設定することで、グループ内のすべてのルールに対して保護レベルに基づいて処置方法を設定できます。例えば、ドメイン
www.example.comでオープンソースコンポーネントの脆弱性が頻繁に露見する場合、オープンソースコンポーネント脆弱性ルールグループの保護レベルを「厳格」に、処置方法を「ブロック」に設定すると、有効な設定として高リスク以下すべてのリスクレベルのルールがブロックされます。1. EdgeOneコンソールにログインし、左側のメニューバーでサービス概要に入り、ウェブサイトセキュリティアクセラレーション内で設定が必要なサイトをクリックします。
2. セキュリティ保護 > Web保護をクリックします。デフォルトではサイトレベル保護ポリシーです。ドメインレベル保護ポリシータブをクリックし、ドメインレベル保護ポリシーで対象ドメインをクリックして、対象ドメインの保護ポリシー設定画面に入ります。例えば:
www.example.com。3. マネージドルール-ルールセットカードで「オープンソースコンポーネント脆弱性」を検索し、保護レベルと処置方法を個別に設定します。保護レベルを「厳格」に、処置方法を「ブロック」に調整し、保存をクリックするとルール設定が完了します。

シナリオ2:単一ルールごとに保護ポリシーをカスタマイズして最適化する
EdgeOneは、単一ルールに対して差別化した保護ポリシーを設定することをサポートしています。例えば、ドメイン
www.example.comにファイルアップロードのシナリオが存在し、現在ファイルアップロード攻撃保護ルールグループは保護レベル「厳格」でブロックするように設定されています。しかし、ビジネスシナリオには正常なファイルアップロードリクエストが存在し、そのファイル名に<>記号が含まれており、期待される効果は正常な通過です。この場合、該当ルールを個別に「観察(ログのみ記録)」に設定する必要があります。1. EdgeOneコンソールにログインし、左側のメニューバーでサービス概要に入り、ウェブサイトセキュリティアクセラレーション内で設定が必要なサイトをクリックします。
2. セキュリティ保護>Web保護をクリックします。デフォルトではサイトレベル保護ポリシーです。ドメインレベル保護ポリシータブをクリックし、ドメインレベル保護ポリシーで対象ドメインをクリックして、対象ドメインの保護ポリシー設定画面に入ります。例えば:
www.example.com。3. マネージドルール-ルールセットカードで、ルール別に表示をクリックします。
4. キーワード
<>を検索して該当する具体的なルールを見つけ、そのルールの処置方法を「観察」に変更します。
マネージドルールバージョンの更新
EdgeOneは、自社開発およびサードパーティの脅威インテリジェンスに基づき、0-Day脆弱性のリクエスト特徴に応じて新しい脆弱性保護ルールを作成し、マネージドルールセットに追加します。ユーザーはマネージドルールのバージョンを更新することで、新しい保護ルールをデプロイし、新しい脆弱性の脅威に対応できます。自動更新と新しいルールのデプロイオプションを適切に設定することで、外部が0-Day脆弱性を悪用してサイトを攻撃するリスクを軽減できます。これはサイトを継続的に保護するために非常に重要です。
注意:
すべての0-Day脆弱性がトラフィックを通じて保護できるわけではありません。EdgeOneは、HTTP/HTTPSプロトコルトラフィックに基づいて識別できるWeb脆弱性保護を提供します。
ルールセットの更新と新しいルールのデプロイ
新しいルールがルールセットに追加されると、マネージドルールリストは対応して更新されます。既存のマネージドルールバージョンでは、新しいルールを直接使用することはできません。新しいルールを使用するには、まずマネージドルールバージョンを最新バージョンに更新する必要があります。新しいルールの対応する分類の保護レベル(通知のみ、自動更新なし)または保護モード(自動更新)の設定に基づいて、新しいルールはお客様のサイトにデプロイされます。
説明:
公開済みルールの更新について:公開済みルールに対して、EdgeOneはルール認識状況とPOC情報の更新に基づき、必要な最適化を行い、ルール認識の正確性と誤検知状況が保護の期待に合致することを確保します。既存ルールが更新された場合、マネージドルールバージョンは更新されません。更新後も、ルールの処置方法は変更されません。
新しいバージョンが更新公開されると、以下の手順でお客様のマネージドルールが更新されます:
1. 自動更新設定を確認します:自動更新を有効にしている場合、マネージドルールは最新のルールリストを自動的に適用します。手動更新を選択している場合、マネージドルールは現在のルールリストを維持し、マネージドルールバージョンの更新タイミングを自身で調整できます。
2. 各ルール分類の保護モードと処置動作の設定を確認します:あるルール分類に「自動保護」オプションを選択した場合、新しいバージョンにそのルール分類の更新が含まれているとき、お客様の保護モードレベルに基づき、対応するルールの処置方法が設定されます。更新後、分類内の各ルールの処置方法は、ルール分類の保護レベルと処置方法の設定と一致します。
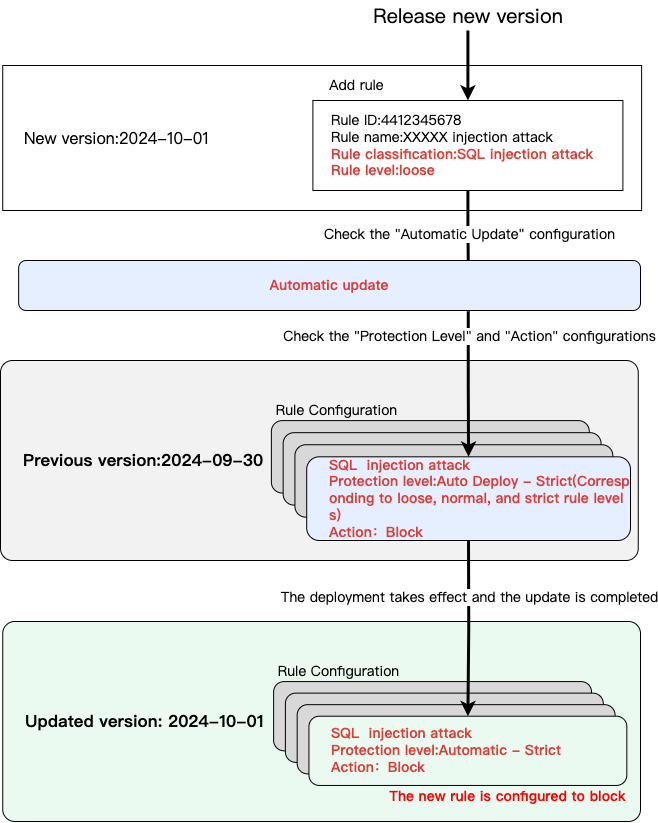
ルール更新フロー例:「自動更新」を有効にし、「自動保護」方式を使用する場合の新規ルールの自動デプロイ
マネージドルールの新しいバージョンでは、SQLインジェクション攻撃カテゴリのルールが追加され、緩和ルールレベルとなります。このバージョンがリリースされたとき、EdgeOneは現在のサイトのWeb保護ポリシーで自動更新が有効になっていることを検出したため、SQLインジェクション攻撃カテゴリのルール設定をさらに確認しました。このポリシーのSQLインジェクション攻撃分類の保護モードが自動保護 - 厳格であるため、ルールレベルが緩和、通常、厳格のルールはすべて、このルール分類の処置方法に従ってブロックに設定する必要があります。追加されたルールのルールレベルは緩和であり、上記のルール範囲に属するため、ブロックに設定されます。
(本ケースで使用するルールID、分類、名称などは例示のみを目的としています。実際のルールIDとルール名を基準としてください。)
シナリオ1:脆弱性保護ポリシーの自動運用
サイトはSQLインジェクション攻撃の0-Day脆弱性に対して厳格な保護要件があり、既知の脆弱性を自動的に保護する必要があります。ビジネスが機密性の高いものであるため、攻撃が疑われるリクエストについても優先的にブロックします。本サンプルを参考にして、セキュリティポリシーを自動運用することをお勧めします:
新しいバージョンがある場合、ルールリストを自動的に更新します。
新しいルールを自動的にデプロイし、新しいルールはEdgeOneのルールレベル分類に基づき、お客様が設定した保護レベルと処置方法に従ってデプロイされ、有効になります。
サンプル内のソリューションには以下の特徴があります:
高リスクの0-day脆弱性に対して、適切な保護レベルを設定した場合、この設定によりマネージドルール更新時に脆弱性を悪用するリクエストを即座にブロックできます。
適切な保護レベルを設定した後、マネージドルールはポリシーを自動的に運用し、継続的な運用コストは低くなります。
有効なルールのみを監視し、その他のルールはログやアラートを生成しないため、運用上の干扰を低減します。
注意:
サンプル内のソリューションを使用する場合、以下の設定に関する推奨事項とリスクを考慮してください:
各ルール分類の保護レベルを慎重に評価することをお勧めします。有効になっていない保護ルールに対応する脆弱性が悪用された場合、ログやアラートで検知できず、データリスクが生じる可能性があります。
実際のビジネスのインタラクションモードと使用するミドルウェアに基づいて、異なるルール分類に適した運用戦略を選択し、自動防护と手動防护オプションを組み合わせて使用することをお勧めします。
ルールが正常なビジネスをブロックしていることを発見した場合、必要に応じて保護例外ルールを設定して一時的に対処し、速やかに可能性のあるビジネスコンポーネントの脆弱性を評価して修正してください。
Webセキュリティ監視アラートを同期設定し、マネージドルールにヒットしたリクエストデータを監視することをお勧めします。大量のリクエストがマネージドルールにヒットした場合、リクエストログを速やかに評価し、保護レベルを調整してください。
設定手順
1. EdgeOneコンソールにログインし、左側のメニューバーでサービス概要に入り、ウェブサイトセキュリティアクセラレーション内で設定が必要なサイトをクリックします。
2. 安全防护>Web防护をクリックします。デフォルトではサイトレベル保護ポリシーです。現在のサイト配下の特定ドメインに異なる保護ポリシーを設定する必要がある場合は、ドメインレベル保護ポリシータブに移動し、該当するドメインをクリックしてドメインレベル保護ポリシー設定ページに入ります。以降の手順は同じです。
3. マネージドルール>自動更新カードで、オプションスイッチをクリックし、ポップアップで最新バージョンへ自動更新を選択し、ポリシー動作を確認後、保存をクリックします。
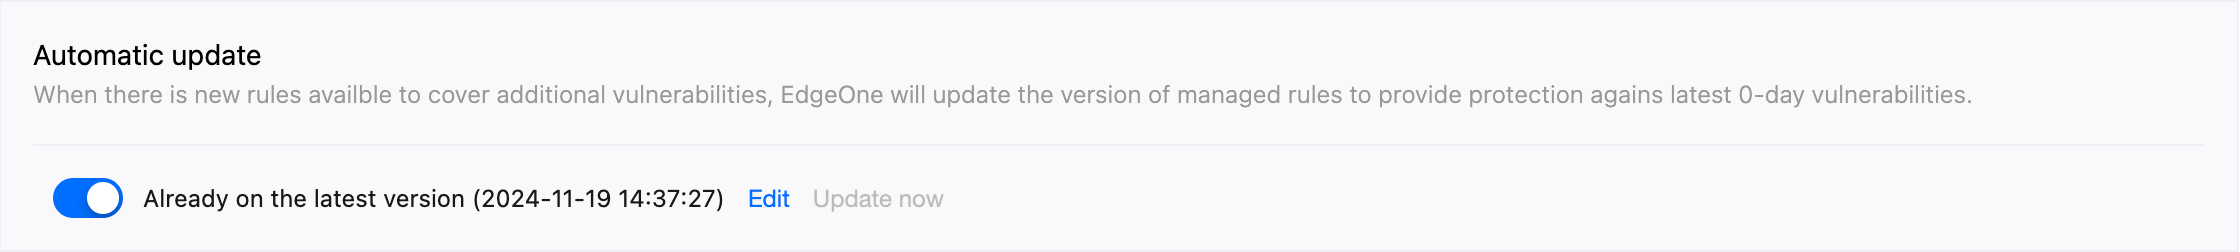
4. マネージドルール>ルールセットカードで、SQLインジェクション攻撃防护を検索し、防护モードを自動防护-厳格に変更し、保存をクリックすると、ルールの自動更新がSQLインジェクション攻撃防护タイプのルールに対して有効になります。

シナリオ2:脆弱性保護ポリシーの運用補助
サイトはSQLインジェクション攻撃の0-Day脆弱性に対して厳格な保護要件があります。ただし、誤ブロックを避けるため、新しい脆弱性ルールを直接ブロックとして有効にすることはありません。新しいルールのリリース時には、デフォルトで観察モードを採用することが要求され、セキュリティ運用チームの確認後に、新しいルールはブロックに調整されます。本サンプルのソリューションは、脆弱性保護の要件が高く、セキュリティポリシーを運用し、脆弱性リスクをタイムリーに評価できるビジネスシーンに適しています。本サンプルを参考にして、セキュリティポリシーの運用補助を行うことをお勧めします:
新しいバージョンがある場合、ルールリストを自動的に更新します。
新しいルールを自動的にブロックモードとして有効にせず、新しいルールはデフォルトで観察の処置方法を使用し、ログのみを記録します。ルールの有効範囲と有効タイミングはお客様自身で管理し、手動でルールをブロックに調整します。
サンプル内のソリューションには以下の特徴があります:
超高危0-day脆弱性に対して、マネージドルールは自動的にブロックを行いません。手動でルールを有効にした後にのみ保護を提供できます。
マネージドルール設定の日常的な運用保守を行っていただく必要があります。特定のセキュリティ脆弱性がサイトのバックエンドアーキテクチャに適用されるかどうかを判断できる必要があります。
監視およびリクエストログを記録する必要があるルールの範囲を自由に選択できます。観察モードを使用することで、ブロックが不要な脆弱性に対して継続的に注意を払うことができます。
注意:
実際のビジネスのインタラクションモードと使用するミドルウェアに基づいて、異なるルール分類に適した運用戦略を選択し、自動防护と手動防护オプションを組み合わせて使用することをお勧めします。
ルールが正常なビジネスをブロックしていることを発見した場合、必要に応じて保護例外ルールを設定して一時的に対処し、速やかに可能性のあるビジネスコンポーネントの脆弱性を評価して修正してください。
Webセキュリティ監視アラートを同期設定し、マネージドルールにヒットしたリクエストデータを監視することをお勧めします。大量のリクエストがマネージドルールにヒットした場合、速やかにマネージドルールポリシーを評価し、設定を調整してください。
設定手順
1. EdgeOneコンソールにログインし、左側のメニューバーでサービス概要に入り、ウェブサイトセキュリティアクセラレーション内で設定が必要なサイトをクリックします。
2. 安全防护>Web防护をクリックします。デフォルトではサイトレベル保護ポリシーです。現在のサイト配下の特定ドメインに異なる保護ポリシーを設定する必要がある場合は、ドメインレベル保護ポリシータブに移動し、該当するドメインをクリックしてドメインレベル保護ポリシー設定ページに入ります。以降の手順は同じです。
3. マネージドルール>自動更新カードで、オプションスイッチをクリックし、ポップアップで最新バージョンへ自動更新を選択し、ポリシー動作を確認後、保存をクリックします。
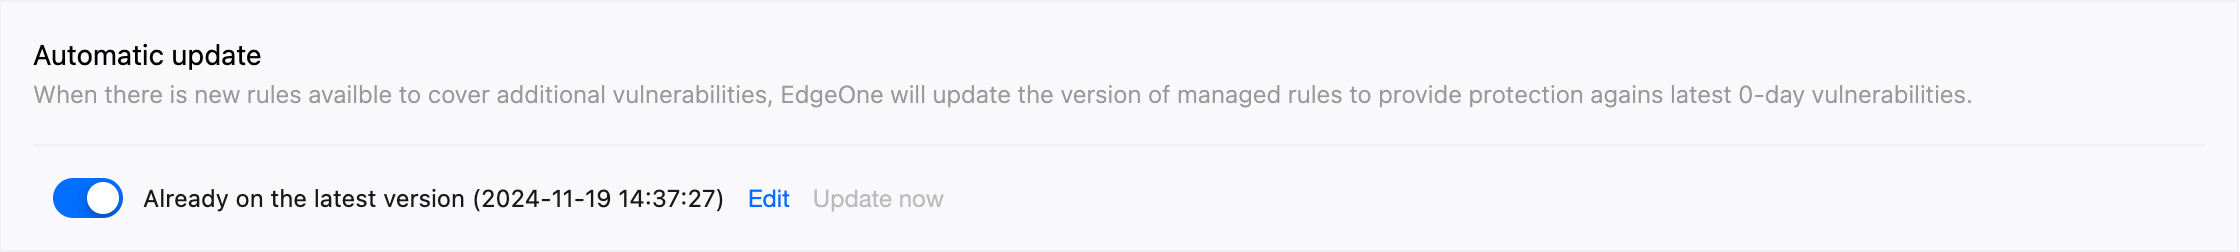
4. マネージドルール>ルールセットカードで、SQLインジェクション攻撃防护を検索し、防护モードを手動防护に変更します。

シナリオ3:脆弱性保護ポリシーの手動運用
サイトではマネージドルールを一切使用せず、少数のシナリオでのみ一時的に防护を有効にします。この例の構成では、ルールリストは自動的に更新されません。新しいルールが公開された場合、メッセージセンターを通じて通知されますので、必要に応じて最新バージョンにアップグレードできます。
サンプル内のソリューションには以下の特徴があります:
ハイリスクな0-day脆弱性に対して、マネージドルールは自動的にブロックを行いません。
マネージドルール設定の日常的な運用保守を行っていただく必要があります。特定のセキュリティ脆弱性がサイトのバックエンドアーキテクチャに適用されるかどうかを判断できる必要があります。
監視およびリクエストログの記録が必要なルール範囲を自由に選択できます。
注意:
手動でポリシーを更新する過程で、同時に多くのポリシーが有効になります。誤ブロックのリスクを減らすために、必要に応じてルールを観察モードに設定するか、マネージドルールの評価モードを有効にしてください。
ルールが正常なビジネスをブロックしていることを発見した場合、必要に応じて保護例外ルールを設定して一時的に対処し、速やかに可能性のあるビジネスコンポーネントの脆弱性を評価して修正してください。
Webセキュリティ監視アラートを同期設定し、マネージドルールにヒットしたリクエストデータを監視することをお勧めします。大量のリクエストがマネージドルールにヒットした場合、速やかにマネージドルールポリシーを評価し、設定を調整してください。
設定手順
1. EdgeOneコンソールにログインし、左側のメニューバーでサービス概要に入り、ウェブサイトセキュリティアクセラレーション内で設定が必要なサイトをクリックします。
2. 安全防护>Web防护をクリックします。デフォルトではサイトレベル保護ポリシーです。現在のサイト配下の特定ドメインに異なる保護ポリシーを設定する必要がある場合は、ドメインレベル保護ポリシータブに移動し、該当するドメインをクリックしてドメインレベル保護ポリシー設定ページに入ります。以降の手順は同じです。
3. マネージドルール>自動更新カードで、オプションスイッチをオフにし、ポップアップで通知のみで自動更新しないを選択し、ポリシー動作を確認後、保存をクリックします。
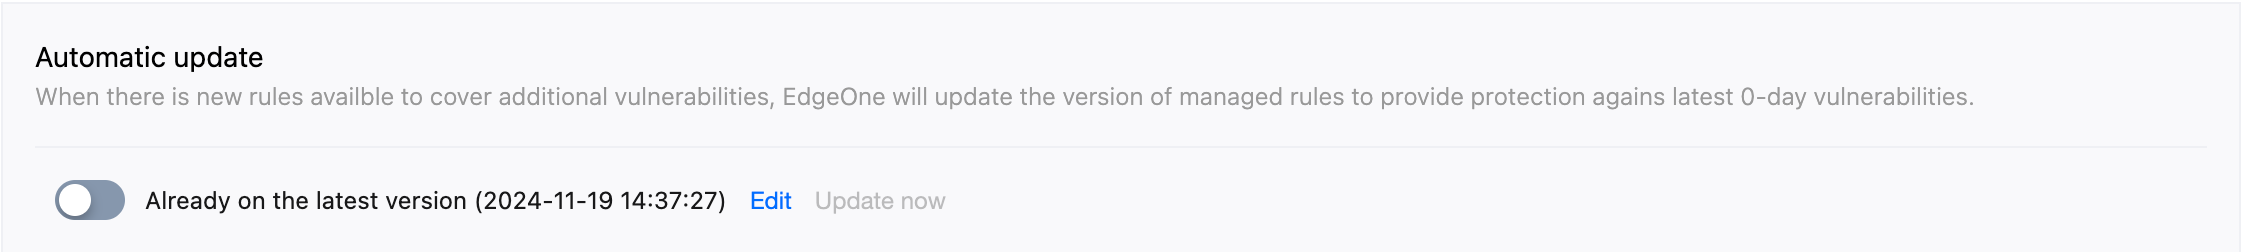
4. ルール更新後にルールリストを更新する必要がある場合は、マネージドルール>自動更新カードで今すぐ更新をクリックします。ポップアップで確認すると、現在のポリシーのマネージドルールリストが直ちに更新されます。
ディープ分析による未知の脆弱性の自動識別
ディープ分析は高度なセマンティック分析技術を採用し、SQLおよびXSSステートメントの意図を深く理解します。既知の攻撃手法に効果的に対応するだけでなく、未知の攻撃に対する防御能力も備えています。この方法は、従来のパターンマッチングに基づく検出方式を超え、複雑かつ新型の攻撃に対する識別精度を向上させます。ディープ分析を活用することで、より高いレベルのセキュリティ保護を獲得し、誤検知と検知漏れのリスクを低減し、Webサイトを悪意のある攻撃やデータ漏えいの脅威から確実に保護します。
説明:
ディープ分析機能は標準版とエンタープライズ版のプランでのみサポートされます。
ディープ分析の有効化
1. EdgeOneコンソールにログインし、左側のメニューバーでサービス概要に入り、ウェブサイトセキュリティアクセラレーション内で設定が必要なサイトをクリックします。
2. 安全防护>Web防护をクリックします。デフォルトではサイトレベル保護ポリシーです。現在のサイト配下の特定ドメインに異なる保護ポリシーを設定する必要がある場合は、ドメインレベル保護ポリシータブに移動し、該当するドメインをクリックしてドメインレベル保護ポリシー設定ページに入ります。以降の手順は同じです。
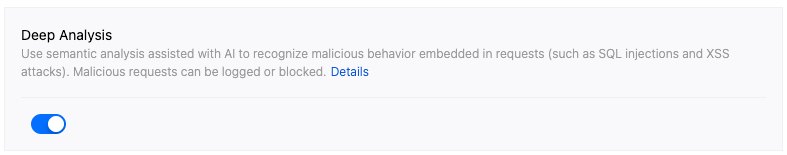
3. マネージドルール-ディープ分析カードで、ディープ分析を有効にします。
関連参考
評価モード(旧グローバル観察モード)
説明:
評価モードはデフォルトで有効です。リクエストをブロック方式で処理する必要がある場合は、評価モードを無効にしてください。
評価モードが有効な場合、ブロックとして設定されたすべてのマネージドルールポリシーもログのみを記録し、実際にリクエストを処理することはありません。このモードは、現在の脆弱性ポリシー設定を包括的に評価し、正常なビジネスリクエストに脆弱性の特徴が含まれているために誤ってブロックされることを防ぐのに役立ちます。
新規導入ビジネスについては、評価モードを維持し、48時間(実際の状況に応じて評価時間の長さを調整してください)観察し、完全なクライアントアクセスシナリオをカバーすることをお勧めします。正常なビジネスリクエストが特定のルールに継続的に一致していることを発見した場合は、そのルールを観察に調整します。
防護レベルの説明
構成の推奨事項
マネージドルールは、さまざまな攻撃や脆弱性のタイプに対して、緩い、標準、厳格、超厳格などの複数の保護レベルを提供します。ある保護レベルを選択すると、そのレベルおよびそれ以下のレベルのルールが有効になります。例えば、厳格な保護レベルを選択すると、緩い、標準、厳格レベルのルールが有効になり、階層的な保護を実現します。ビジネスシナリオに応じて適切な保護レベルを有効にすることをお勧めします:
緩い:最も基本的な保護ニーズを満たし、誤検知を可能な限り回避します。すべての外部向けHTTPサービスで、少なくともこのレベルの全ルールを有効にすることをお勧めします。
標準(推奨):保護は比較的包括的で、ほとんどのシナリオに適用されます。顧客データに関わるサービスでは、このレベルを有効にすることをお勧めします。このレベルのルールは特定のシナリオで誤検知が発生する可能性があり、観察モードを通じて調整および最適化できます。
厳格:全力で保護し、より厳格な保護シナリオに適用され、攻撃の迂回を防ぎます。金融データ(例:オンラインバンキング)に関わるサービスでは、このレベルの使用をお勧めします。この保護レベルでは、ルールによって一定の誤検知が発生する可能性があるため、観察モードとカスタムルールを組み合わせて調整および最適化することをお勧めします。
超厳格:厳格に制御された環境でのアクセスシナリオに適用されます。このレベルのルールは誤検知が多くなる可能性があるため、具体的な保護ニーズに応じて有効にし、保護例外ルール、観察、カスタムルールと組み合わせてデプロイを調整してください。
よりきめ細かい制御が必要な場合は、カスタム保護レベルを使用して、ビジネス固有のニーズに応じて、さまざまなルールの処理方法をカスタマイズすることもできます。
ルールグループの防護レベルとルールリスクレベルの対応関係
ルールグループ防御レベル | 対応する有効設定のルールリスクレベル |
超厳格 | 超高リスク、高リスク、中リスク、低リスク |
厳格 | 超高リスク、高リスク、中リスク |
正常 | 超高リスク、高リスク |
寛容 | 超高リスク |
カスタム | ルールグループのディメンションに従って処置方式を設定せず、設定はサブルールに準じます。 |
フィードバック