オリジンサーバー保護(更新EdgeOneオリジンサーバーIPセグメントの取得)
ダウンロード
フォーカスモード
フォントサイズ
機能概要
オリジンサーバー保護の核心は、EdgeOneが指定された一連のパブリックIPアドレス範囲(オリジンサーバーIPアドレス範囲)を通じてお客様のオリジンサーバーにアクセスできるようにすることです。お客様はこれらのIPアドレス範囲を「許可リスト」としてオリジンサーバーのファイアウォールまたはセキュリティグループに設定することで、信頼できるオリジンサーバーアクセストラフィックの通過を許可し、悪意のある攻撃者がEdgeOneを迂回してオリジンサーバーを直接攻撃するリスクを効果的に低減し、オリジンサーバーの安全性と秘匿性を向上させ、オリジンサーバーの保護を実現します。
本記事では、EdgeOneのオリジンサーバーIPアドレス範囲を手動で取得および更新する方法、またはAPIを利用して自動更新を実現し、オリジンサーバーのファイアウォールルールを設定する方法について説明します。
説明:
オリジンサーバー保護機能は、有料プラン(無料版ではない)が適用されているサイトのみをサポートします。無料版プランは現在サポートされていません。
警告:
1. EdgeOneは、ネットワークの安定性と信頼性の向上/セキュリティの強化/拡張ニーズへの対応/規制要件への対応などの理由により、オリジンサーバーIPアドレス範囲を不定期に変更する場合があります。EdgeOneは、オリジンサーバーIPアドレス範囲の変更の14日前、7日前、3日前、1日前に、それぞれサイト内メッセージ、SMS、メールなどの1つまたは複数の方法で通知を送信します。オリジンサーバーIPアドレス範囲の変更通知を正常に受信できるようにするために、Tencent Cloudメッセージセンターコンソールで、プロダクトメッセージ > プロダクトサービス関連通知においてサイト内メッセージ、SMS、メールの受信にチェックを入れ、正しいメッセージ受信者を設定していることを必ず確認してください。設定方法については、メッセージサブスクリプション管理をご参照ください。
2. Tencentから「オリジンサーバーIPアドレス範囲変更通知」に関する通知を受信した後、最長14自然日を超えないうちに、オリジンサーバーIPアドレス範囲の更新を参照してオリジンサーバーIPアドレス範囲の更新操作を完了してください。例えば、EOが2025年1月1日12:00:00(GMT+8)に「オリジンサーバーIPアドレス範囲変更通知」を送信した場合、お客様は2025年1月15日12:00:00(GMT+8)までにオリジンサーバーIPアドレス範囲の更新操作を完了する必要があります。
3. お客様が合意された期限内に前述の操作を完了できなかった場合、EdgeOneはオリジンサーバー保護有効化に関する特別約定に従い、IPアドレス範囲を最新バージョンに変更します。これにより生じる【オリジンサーバーアクセス失敗】【本番環境サービス利用不可】などの不利な結果はお客様自身が負担すること、また当該状況はEdgeOneサービスレベルアグリーメントにおけるサービス可用性の保証範囲に含まれないことをご理解およびご承諾ください。
4. オリジンサーバー保護は、オリジンサーバーが攻撃を受けるリスクを最大限に低減することを目的としていますが、オリジンサーバー保護が提供するオリジンサーバーIPアドレス範囲内には、EdgeOneに帰属しない少数のIPが存在する可能性があります。オリジンサーバーへの攻撃リスクをさらに防ぐ必要がある場合は、オリジンサーバー認証(オリジンサーバーアクセス時にカスタム認証情報を付与し、オリジンサーバー側で検証が通過した後に応答する)またはオリジンサーバー双方向認証などの機能を組み合わせて使用し、オリジンサーバーへのリクエストを二次検証して多層防御を形成することをお勧めします。
適用シーン
ビジネスオリジンサーバーを自社サーバーまたはクラウドプロバイダーにデプロイし、かつ許可リスト方式でIPアクセスを制限して、オリジンサーバーが迂回攻撃されるのを防ぎたいユーザー。
オリジンサーバーIPセグメントの取得
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページで、「セキュリティ保護」>「オリジンサーバー保護」をクリックします。
3. オリジンサーバー保護ページで、「今すぐ利用」をクリックし、「オリジンサーバー保護有効化に関する特別約定」をよくお読みください。特別約定の内容に同意できることを確認した後、「有効化を確認」をクリックしてください。
4. オリジンサーバー保護状態のスイッチをクリックして「有効」に設定し、保護が必要なサイトアクセラレーション/レイヤー4プロキシリソースを選択して、「送信」をクリックしてください。
5. 正常に有効化されると、ページに現在のオリジンサーバーIPリスト(IPv4およびIPv6アドレス範囲を含む)が表示されます。このリストをコピーできます。
6. お客様のオリジンサーバーが配置されているクラウドプラットフォームまたはサーバー自体にログインし、ファイアウォール/セキュリティグループ設定を見つけます。インバウンドルールを追加し、上記手順5で取得したすべてのオリジンサーバーIPアドレス範囲からのトラフィックが、お客様のビジネスに必要なポート(80、443など)にアクセスできるように許可してください。
オリジンサーバーIPセグメントの更新
説明:
通常の場合、オリジンサーバーIPアドレス範囲は平均3~6か月ごとに1回更新されます。
オリジンサーバーIPアドレス範囲の変更に関する通知を受信した際は、オリジンサーバーへのアクセス失敗によるビジネス障害を防ぐため、14自然日以内に以下の手順を参照して変更後のオリジンサーバーIPを確認し、更新を完了してください。
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で、サイト内メッセージ/メールに記載されている変更が必要なサイトをクリックして、サイト詳細ページに入ります。
2. サイト詳細ページで、「セキュリティ保護」>「オリジンサーバー保護」をクリックします。
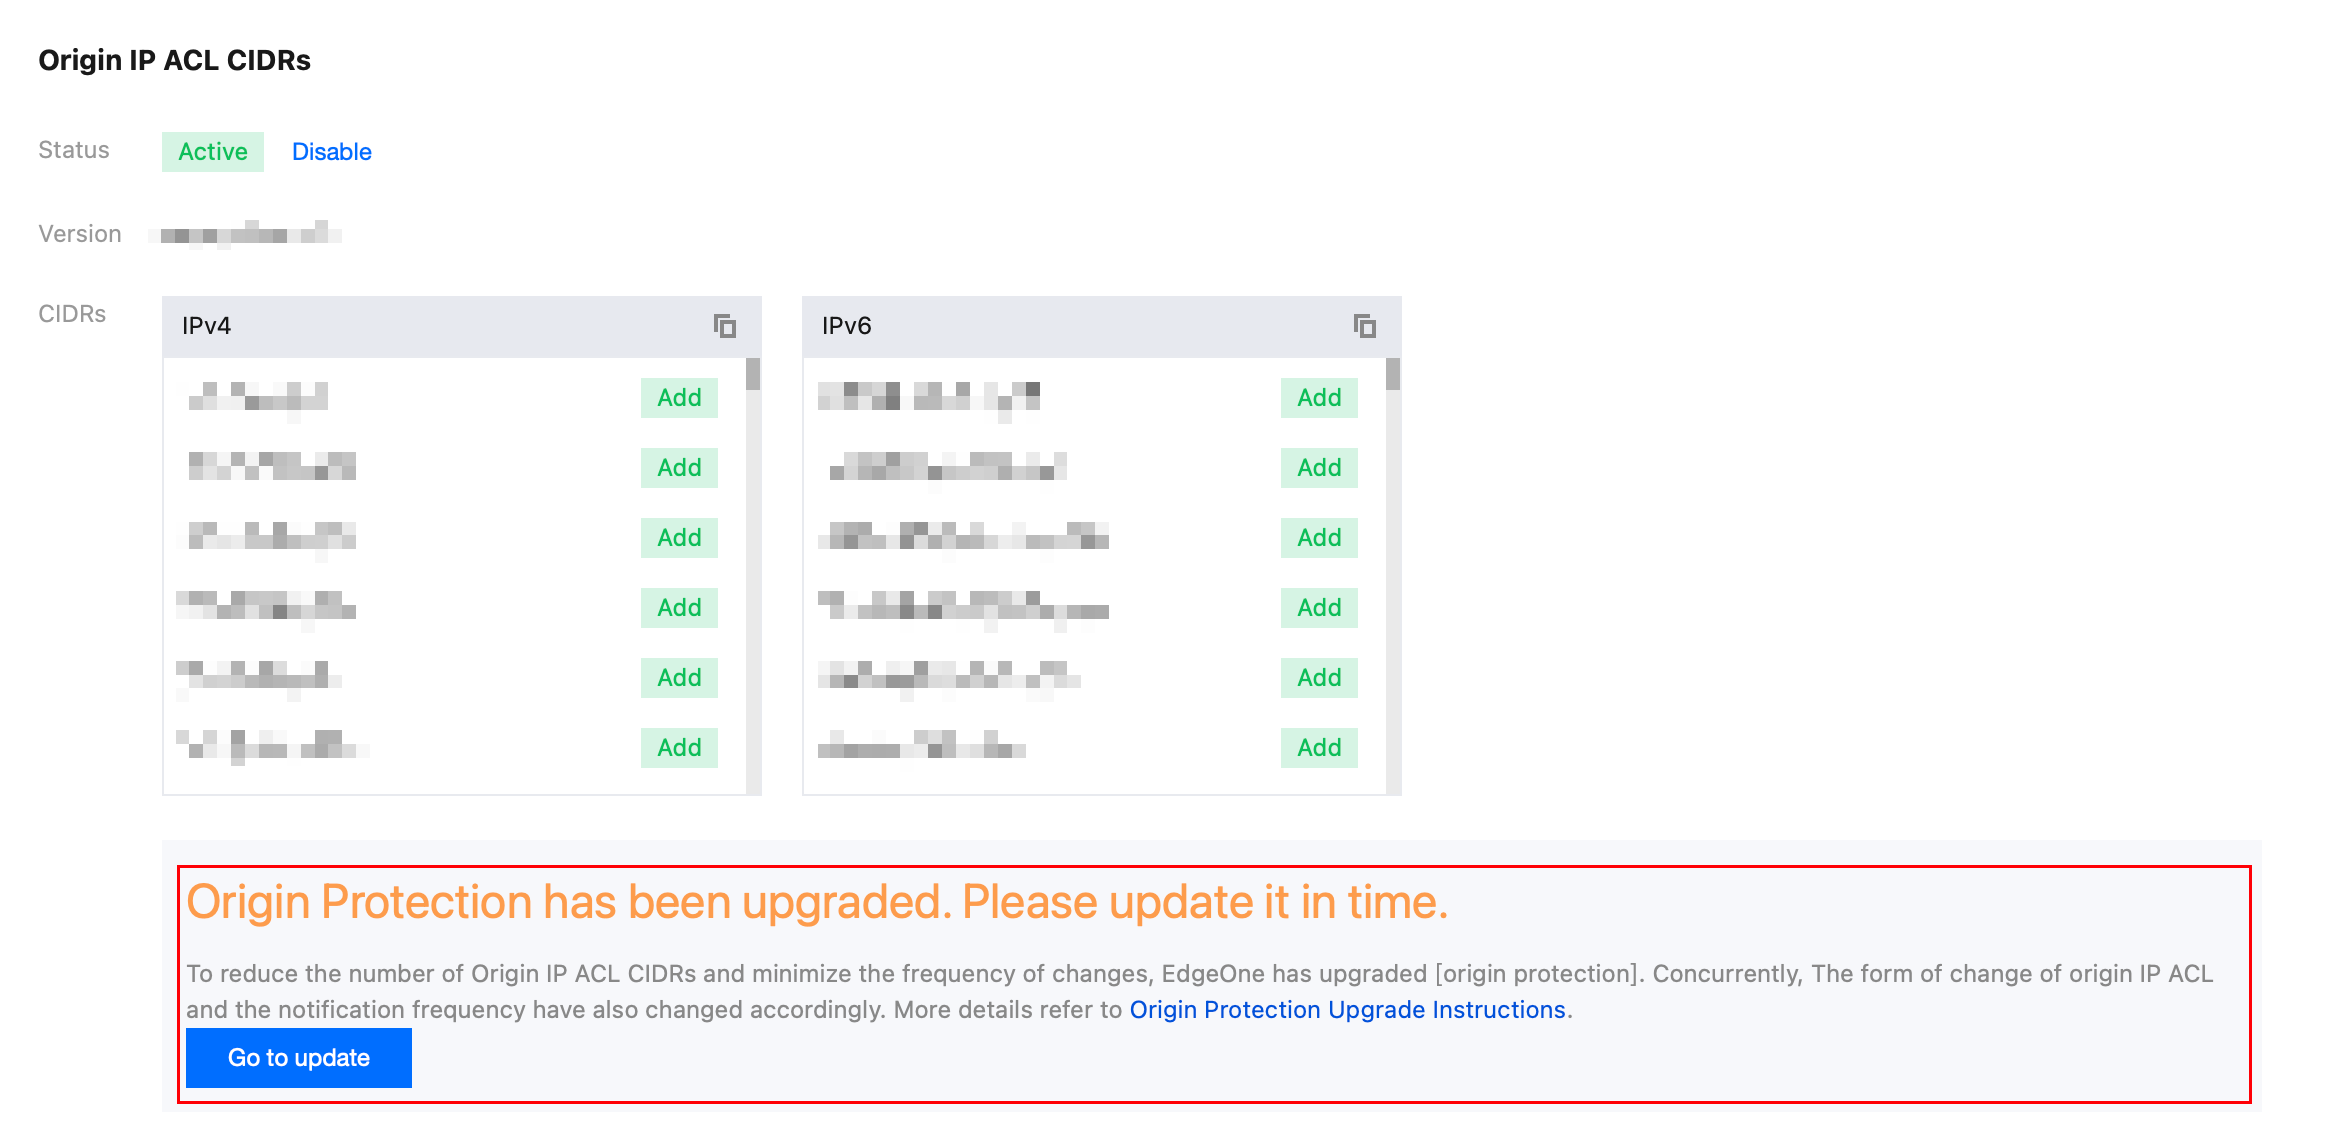
3. 「更新へ進む」をクリックしてください。
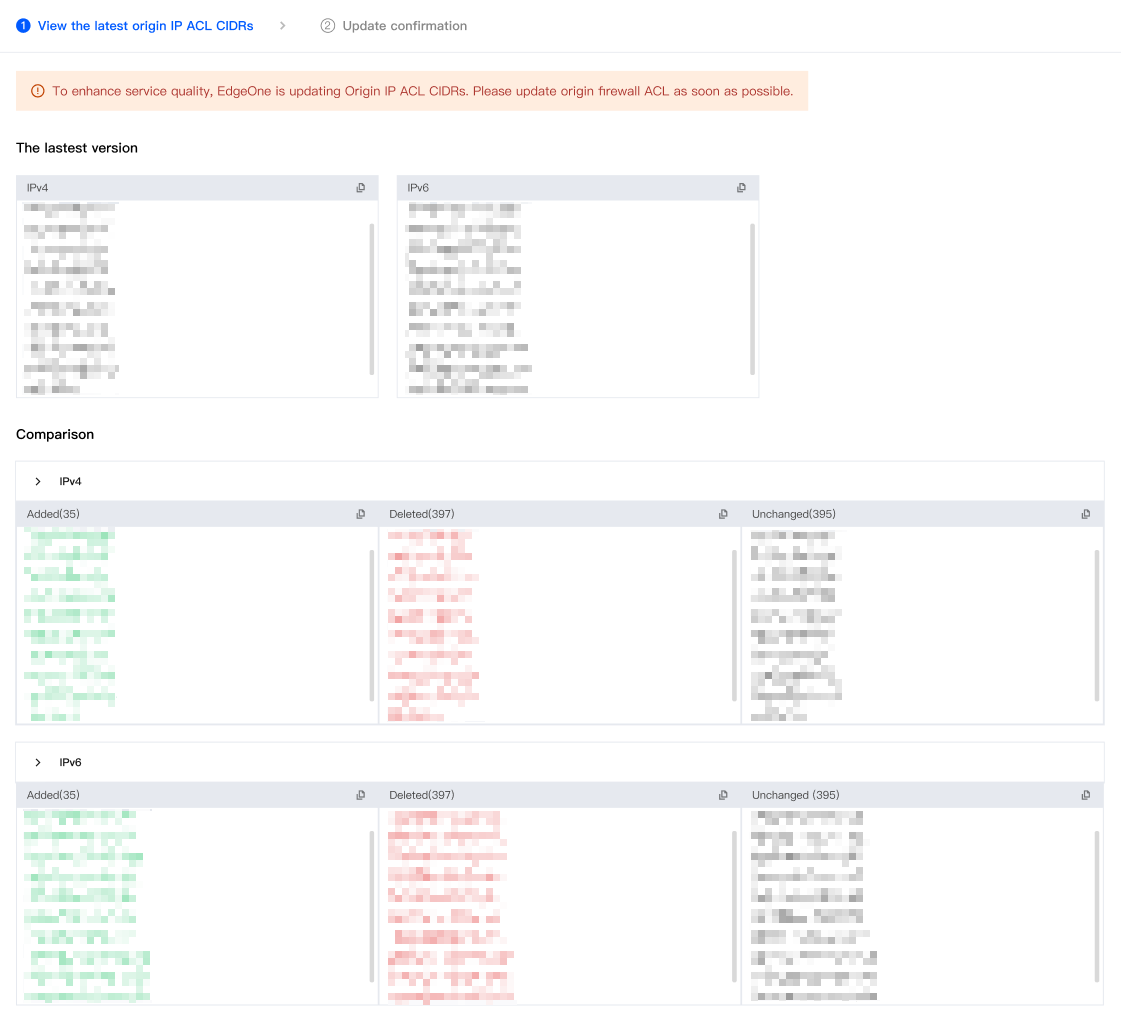
4. コンソールに新旧IP範囲の比較情報が表示されます。追加されるIP範囲と削除されるIP範囲をよくご確認ください。最新のオリジンサーバーIP範囲をオリジンサーバーファイアウォールに更新した後、「最新のオリジンサーバーIP範囲に更新しました」をクリックしてください。
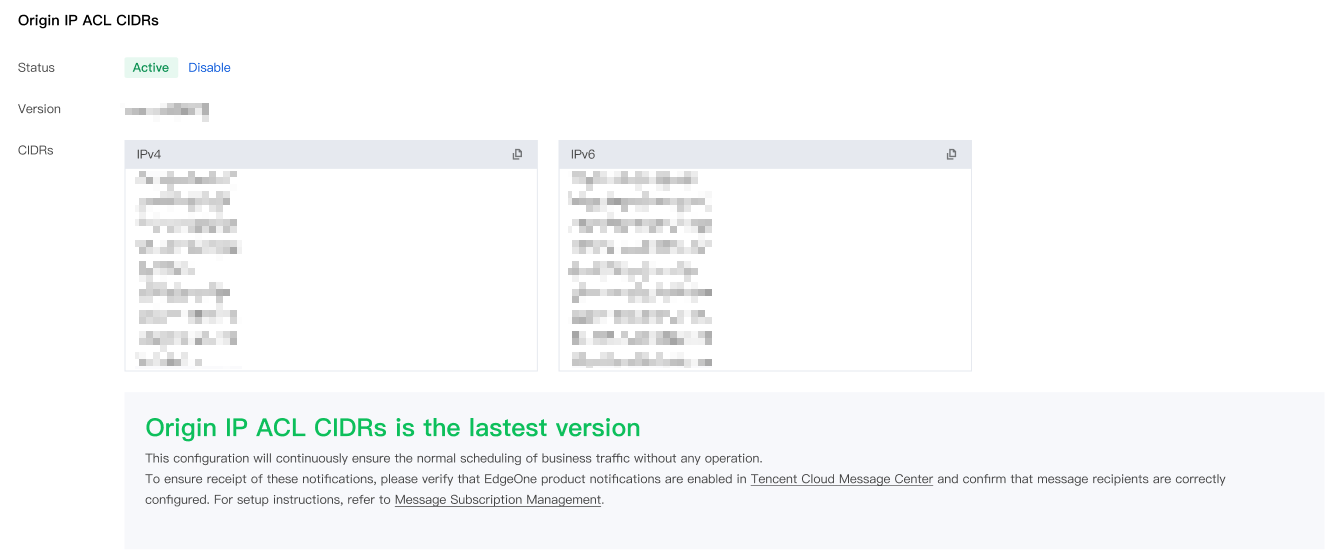
5. 更新を確認すると、コンソールに「現在のオリジンサーバーIP範囲は最新バージョンです」と表示され、更新が完了したことを示します。
APIによる自動更新の実現
自動化スクリプトを使用してEdgeOneの最新のオリジンサーバーIPアドレス範囲を定期的に取得し、手動更新の遅延によるビジネス中断を防ぎたい場合は、EdgeOneが提供するAPIインターフェースを利用して以下のフローを実現できます:
1. 定期的なインターフェース呼び出し:低頻度で定期的に「オリジンサーバー保護詳細の照会」インターフェースを呼び出します。3日に1回を推奨します。呼び出しが成功すると、返されるデータに現在のVersionフィールドが含まれます。このフィールドを記録して後続の比較に使用できます。ネットワーク異常または権限不足が返された場合、スクリプトは再試行してアラートを発報します。
2. 更新フラグの確認:インターフェースが返すデータの中で、NextOriginACLフィールドに注目してください。このフィールドが空でない場合、新しいオリジンサーバーIPアドレス範囲が更新可能であることを示します。NextOriginACLが空の場合、現在はすでに最新バージョンであり、操作は不要です。
"NextOriginACL": {"Version": "mlc-1.0.1-20250422","PlannedActiveTime": "2014-12-30T10:00:00Z","EntireAddresses": {"IPv4": ["11.11.11.11/24","22.22.22.22/24"],"IPv6": ["2001:980:7002:6::/64"]},"AddedAddresses": {"IPv4": ["22.22.22.22/24"],"IPv6": []},"RemovedAddresses": {"IPv4": [],"IPv6": []},"NoChangeAddresses": {"IPv4": ["11.11.11.11/24"],"IPv6": ["2001:980:7002:6::/64"]}}
3. 同期設定:スクリプトは更新を検出すると、新しいIPアドレス範囲を自動的にオリジンサーバーファイアウォールまたはセキュリティグループポリシーに同期する必要があります。同期が失敗した場合、スクリプトは再試行してアラートを記録し、オリジンサーバーファイアウォールルールの欠落によるオリジンサーバーアクセス失敗を防ぐ必要があります。
4. 更新の確認:同期が完了したら、「オリジンサーバーIP範囲の更新確認」インターフェースを呼び出し、システムが関連する変更通知のプッシュを停止するようにします。確認インターフェースが成功を返した場合、システムが変更通知のプッシュを停止したことを示し、コンソールに「現在のオリジンサーバーIPは最新バージョンです」と表示されることを確認できます。
フィードバック