防御例外ルール
ダウンロード
フォーカスモード
フォントサイズ
概要
保護例外ルールは、集中的なアクセス許可リスト設定オプションを提供し、正当なリクエストを迅速に通過させ、他のモジュールによる遮断を回避できます。また、EdgeOneに組み込まれたプリセット保護ポリシー(CC攻撃対策、マネージドルールなど)が正当なリクエストを正確に識別・区別できない場合、保護例外ルールは詳細なチューニング設定を提供し、通過させる必要のあるリクエストやリクエストパラメータを正確に指定できます。
説明:
1. 保護例外ルールにおいて、一部のリクエストフィールドがルールスキャンをスキップする機能は、EdgeOne エンタープライズ版プランでのみサポートされています。ご利用が必要な場合は、お問い合わせください。
2. 保護例外ルールはリアルタイムで有効になる機能を備えています。あるクライアントIPまたはリクエストが現在、他のセキュリティモジュール(レート制限など)によって遮断されている「処理継続時間」内にある場合、その時点で対応する保護例外ルールを設定して公開すると、後続のリクエストは直ちに例外ルールに一致して通過し、元の遮断処理継続時間の終了を待つ必要はありません。
代表的なシナリオと構成方法
保護例外ルールは、既存の保護ポリシーに基づいて、特徴に合致する正常なリクエストが指定されたモジュールまたは指定されたルールのスキャンをスキップするように指定できます。カスタムルール、レート制限、CC攻撃対策、Bot管理、マネージドルールの保護モジュールのスキップをサポートします。
シナリオ例1:指定された信頼済みクライアントIPによるWeb保護機能スキャンのスキップ(IP許可リスト)
現在のサイトドメインは
api.example.comで、特定のネットワークセグメントからのテストデバイスと内部サービスアクセスを信頼し、信頼ネットワークセグメントは123.123.123.0/24です。信頼ネットワークセグメントからのリクエストアクセスに対しては、誤遮断を避けるため、Web保護関連機能のスキャンを実施しません。操作手順は以下の通りです:1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. セキュリティ保護>Web保護をクリックします。デフォルトではサイトレベル保護ポリシーです。ドメインレベル保護ポリシータブをクリックし、ドメインレベル保護ポリシーで対象ドメインをクリックして、対象ドメインの保護ポリシー設定画面に入ります。例えば:
api.example.com。3. 保護例外ルールカードで、ルールを追加をクリックします。
4. ルール名を入力し、スキップ方式としてリクエスト全体でルールをスキップを選択します。
5. 判断条件と処理方法を設定します。例のシナリオを例にとると、マッチングフィールドをリクエストドメイン(Host)が
api.example.comに等しい、クライアントIPが123.123.123.0/24に等しいと設定し、処理方法として指定されたセキュリティ保護モジュールのすべてのオプションを選択します。すなわち:マネージドルール、レート制限、カスタムルール、適応型頻度制御、インテリジェントクライアントフィルタリング、低速攻撃対策、Bot管理。 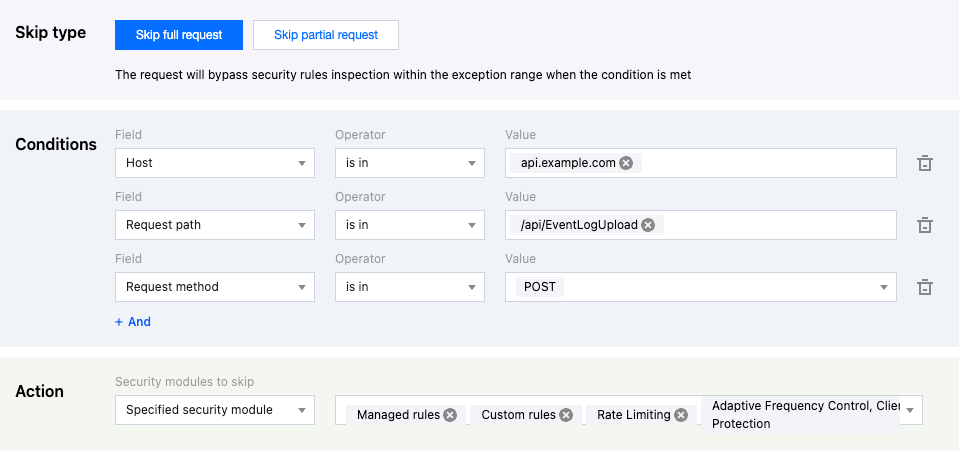
6. 保存して公開をクリックすると、ルールは即時に配信され有効になります。このとき、指定された信頼済みネットワークセグメント
123.123.123.0/24からのリクエストは、Web保護モジュールのセキュリティ機能によってブロックされることはなく、テストおよび内部サービスがWeb保護によって誤ってブロックされる可能性を回避します。シナリオ例2:指定された高頻度APIインターフェースリクエストによるCC攻撃保護スキャンのスキップ
現在のサイトドメインは
api.example.comで、イベント報告用のAPIインターフェースは/api/EventLogUploadです。業務が急増した際に、突発的な高頻度アクセスが発生する可能性があります。このようなアクセスパターンは、CC攻撃対策によって攻撃と認識され、ブロックされる可能性が非常に高くなります。このインターフェースについては、保護例外ルールを設定してCC攻撃対策モジュールをスキップすることで、誤ブロックを回避できます。操作手順は以下の通りです:1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. セキュリティ保護>Web保護をクリックします。デフォルトではサイトレベル保護ポリシーです。ドメインレベル保護ポリシータブをクリックし、ドメインレベル保護ポリシーで対象ドメインをクリックして、対象ドメインの保護ポリシー設定画面に入ります。例えば:api.example.com。
3. 保護例外ルールカードで、ルールを追加をクリックします。
4. ルール名を入力し、スキップ方式としてリクエスト全体でルールをスキップを選択します。
5. 判断条件と処理方法を設定します。例のシナリオを例にとると、マッチングフィールドをリクエストドメイン(Host)が
api.example.comに等しい、リクエストメソッド(Method)がPOSTに等しい、リクエストパス(Path)が/api/EventLogUploadに等しいと設定した場合、例外範囲として指定されたセキュリティ保護モジュールの適応型頻度制御、インテリジェントクライアントフィルタリング、低速攻撃対策を選択します。マッチングフィールドは複数設定でき、複数同時に存在する場合は「かつ」の関係になります。詳細なマッチング条件についてはマッチング条件を参照してください。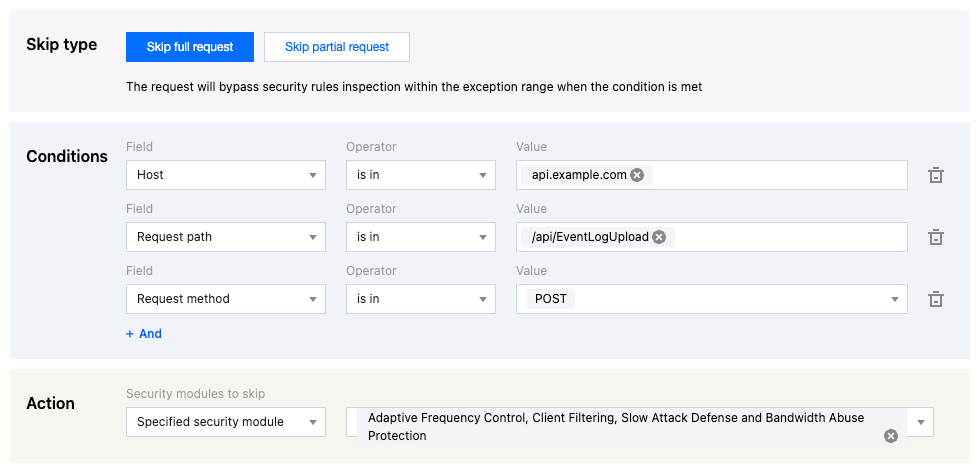
6. 保存して公開をクリックすると、ルールは即時に配信され有効になります。このとき、イベントログを報告するAPIインターフェースの
POSTリクエストは、適応型頻度制御などの機能モジュールによってブロックされず、高頻度のログ報告による誤ブロックの可能性を回避します。同時に、他のインターフェースは正常に検出保護を受けられます。シナリオ例3:個人ブログコンテンツの脆弱性保護による誤ブロックの回避
現在のサイト配下のドメイン
blog.example.comはブログコンテンツの共有に使用され、このブログはWordPressに基づいて構築されています。ブログコンテンツには技術内容に関連するテキスト(例えば:SQLおよびShellコマンド例)が共有される可能性があり、ブログ公開時にブログコンテンツのテキストがSQLインジェクション攻撃の特徴と一致するため、保護ルールがトリガーされます。保護例外ルールを使用すると、リクエストパラメータの許可リストを設定し、ブログ公開APIインターフェースパス/wp/v2/postsに一致させ、公開コンテンツリクエスト内のテキストパラメータContentをSQLインジェクション攻撃ルールのスキャン対象から除外するよう指定することで、ブログコンテンツの誤検知とブロックを回避できます。操作手順は以下の通りです:1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. セキュリティ保護>Web保護をクリックします。デフォルトではサイトレベル保護ポリシーです。ドメインレベル保護ポリシータブをクリックし、ドメインレベル保護ポリシーで対象ドメインをクリックして、対象ドメインの保護ポリシー設定画面に入ります。例えば:
blog.example.com。3. 保護例外ルールカードで、ルールを追加をクリックします。
4. ルール名を入力し、スキップ方式として一部のリクエストフィールドのみルールスキャンをスキップを選択します。
5. 判断条件、スキップフィールド、処理方法を設定します。例のシナリオを例にとると、マッチングフィールドをリクエストドメイン(Host)が
blog.example.comに等しい、リクエストパスが/wp/v2/postsに等しいと設定した場合、例外範囲として指定されたマネージドルールにはすべてのSQLインジェクション攻撃保護ルールが含まれ、JSONリクエストコンテンツ内でパラメータ名がcontentに等しい、かつパラメータ値のワイルドカードマッチングが*であるパラメータコンテンツをスキャンしません。詳細なマッチング条件についてはマッチング条件を参照してください。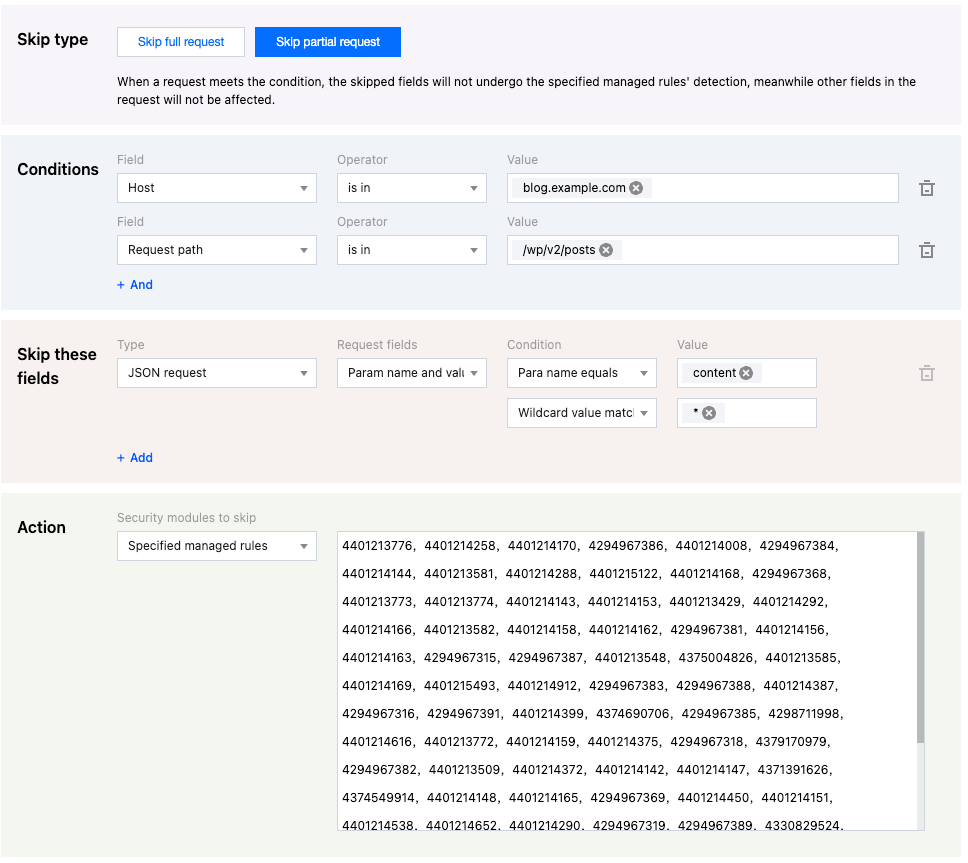
6. 保存して公開をクリックすると、ルールは即時に配信され有効になります。このとき、リクエストパスが
/wp/v2/postsに等しい場合にブログ記事を公開すると、ブログ記事の内容はSQLインジェクション攻撃保護ルールのチェックを受けず、正常なテキストコンテンツが誤って攻撃行為としてスキャンされることを回避できます。関連参考
一部のリクエストフィールドがルールスキャンをスキップする際にサポートされる例外フィールドタイプの説明は以下の通りです:
カテゴリ | オプション |
JSONリクエスト内容 | すべてのパラメータ 指定された名前のパラメータをマッチングします。 マッチング条件のパラメータ |
Cookieヘッダー | すべてのパラメータ 指定された名前のパラメータをマッチングします。 マッチング条件のパラメータ |
HTTPヘッダーパラメータ | すべてのパラメータ 指定された名前のパラメータをマッチングします。 マッチング条件のパラメータ |
URLエンコードされた内容またはクエリパラメータ | すべてのパラメータ 指定された名前のパラメータをマッチングします。 マッチング条件のパラメータ |
リクエストパスのURI | クエリパラメータ部分 パス部分 フルパス |
リクエスト本文の内容 | 完全なリクエストボディ セグメントファイル名 |
説明:
マッチング条件のパラメータは、パラメータ名とパラメータ値のマッチング条件を同時に指定することで完了します。パラメータ名と値は、完全一致とワイルドカード一致の両方をサポートしています。
フィードバック