プラットフォーム管理のレート制限ルール(旧CC攻撃対策)
ダウンロード
フォーカスモード
フォントサイズ
概要
CC(Collapse Challenge)攻撃、すなわちHTTP/HTTPS DDoS攻撃です。攻撃者はWebサービスの接続およびセッションリソースを占有することで、サービスがユーザーリクエストに正常に応答できなくなり、サービス拒否を引き起こします。CC攻撃を防ぐために、EdgeOneは事前設定されたCC攻撃防护ポリシーを提供し、デフォルトで有効化して、お客様のサイトの安定したオンライン状態を確保します。
説明:
CC攻撃防护は、ビジネスの可用性を確保することを目的としています。オリジンサーバーエラーやサイトの可用性低下を引き起こさないセキュリティシナリオ、例えばリソースの不正利用、一括ログイン、カートへの自動注文などのシナリオでは、レート制限とBot管理を使用してセキュリティポリシーをさらに強化してください。
EdgeOneは「クリーントラフィック」課金モデルを採用しており、セキュリティ保護機能によってブロックされたリクエストに対しては課金せず、セキュリティ保護機能による処理後のトラフィックとリクエスト使用量に対してのみ課金します。「クリーントラフィック」課金モデルの定義については、「クリーントラフィック」課金説明をご参照ください。
プラットフォーム管理のレート制限を使用する
プラットフォーム管理のレート制限は、レートベースライン学習、ヘッダー特徴統計分析、クライアントIPインテリジェンスなどの方法でCC攻撃を識別し、対処します。EdgeOneは、事前設定された3種類のCC攻撃防护ポリシーを提供します:
適応型頻度制御:高頻度かつ大量の同時接続リクエストによってサーバーリソースを占有するCC攻撃に対処するために使用され、単一IPソースに基づいてアクセス頻度を制限できます。
低速攻撃対策:大量の低速接続リクエストによってサーバーリソースを占有するCC攻撃に対処するために使用され、単一セッションに基づいてアクセス接続の最低速度を制限し、低速接続クライアントを排除できます。
インテリジェントクライアントフィルタリング:レートベースライン学習、ヘッダー特徴統計分析、クライアントIPインテリジェンスを融合し、リアルタイムに動的な防护ルールを生成します。高危険クライアントからのリクエスト、または高危険ヘッダー特徴を持つリクエストに対して人間による検証を行います。インテリジェントクライアントフィルタリングはデフォルトで有効になっており、ルールに一致するクライアントに対してJavaScriptチャレンジを実行します。
適応型頻度制御
適応型頻度制御は、お客様のサイトのトラフィックパターンを継続的に監視および分析することで、レートベースラインを確立および更新します。システムは設定に基づいて現在のドメインのリクエストレートを統計し、直近7日間のリクエストに基づいてレートベースラインを確立し(24時間ごとに更新)、設定された制限レベルと組み合わせて、単一クライアントが当該ドメインにアクセスするリクエストレートを制限します。
注意:
適応型頻度制御はWeb系ビジネスに適用されます。高頻度APIインターフェースサービスを提供するサイトでは、正常な高頻度リクエストが誤ってブロックされるのを防ぐために、中程度および緊急の制限レベルの使用を避け、高頻度アクセスをサポートする必要があるAPIインターフェースに防护例外ルールを設定してCC攻撃防护モジュールをスキップし、同時にカスタムレート制限ルールを設定してAPIインターフェースの公開範囲を正確に制限することをお勧めします。
操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. 安全防护>Web防护をクリックします。デフォルトではサイトレベル保護ポリシーです。現在のサイト配下の特定ドメインに異なる保護ポリシーを設定する必要がある場合は、ドメインレベル保護ポリシータブに移動し、該当するドメインをクリックしてドメインレベル保護ポリシー設定ページに入ります。以降の手順は同じです。
3. 「レート制限」カードに移動し、「適応型頻度制御」の右側にある「編集」をクリックします。
4. 適応型頻度制御の制限レベルと対処方法を設定します。各制限レベルとレートしきい値の説明は以下の通りです:
制限タイプ | 制限レベル | 適用シナリオ | 初期アクセス頻度制限 |
アダプティブ | 寛容(デフォルト設定、推奨) | 大部分のリアルタイムデータ連携やクエリを必要としないWebビジネスシナリオに適用されます。 | 2000回/5秒 |
| 適中 | ページコンテンツが比較的シンプルで、動的データや動的読み込みコンテンツが少ないビジネスシナリオに適用されます。 | 200回/10秒 |
| 緊急 | 静的なコンテンツのみを主に提供するWebビジネスシナリオに適用されます。攻撃が発生した場合、または他の制限レベルの保護で保護のパススルーによりビジネスに影響が生じた場合に、この制限レベルを選択して緊急保護を実施できます。このレベルのレート制限は比較的厳格であるため、誤検知のリスクが存在する可能性があり、長期間の使用は推奨されません。 | 40回/10秒 |
説明:
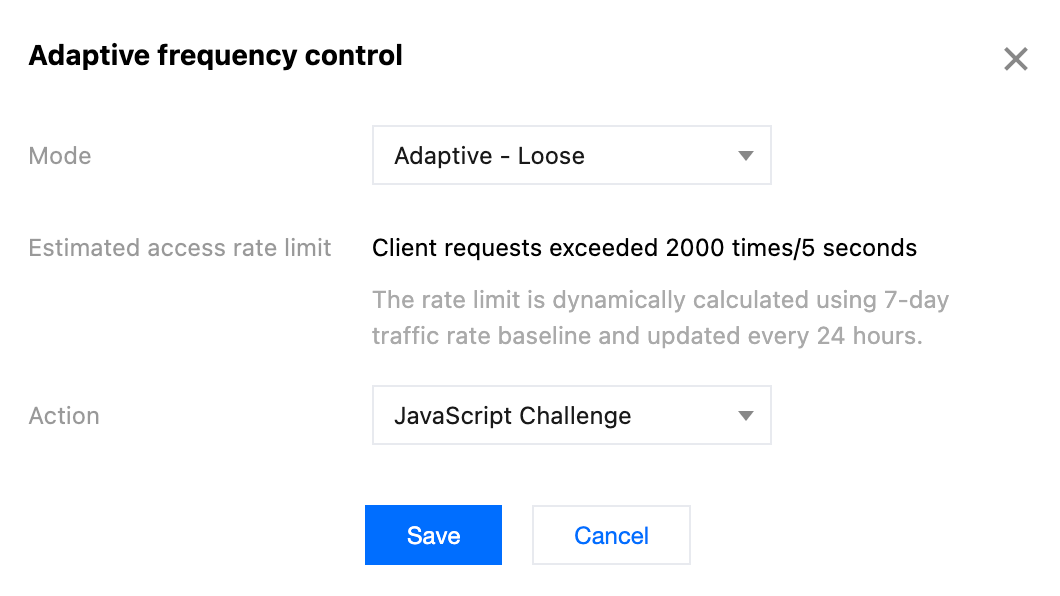
5. 「保存」をクリックして、ルールの設定を完了します。
ドメインのアクセス頻度制限を確認する
操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. 安全防护>Web防护をクリックします。デフォルトではサイトレベル保護ポリシーです。現在のサイト配下の特定ドメインに異なる保護ポリシーを設定する必要がある場合は、ドメインレベル保護ポリシータブに移動し、該当するドメインをクリックしてドメインレベル保護ポリシー設定ページに入ります。以降の手順は同じです。
3. 「レート制限」カードに移動し、「適応型頻度制御」の左側にある「表示」をクリックします。
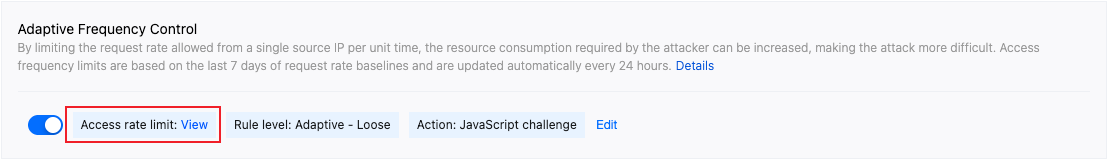
4. ポップアップウィンドウで、現在の保護ポリシーに関連付けられているドメインに対応するアクセス頻度制限を確認します。
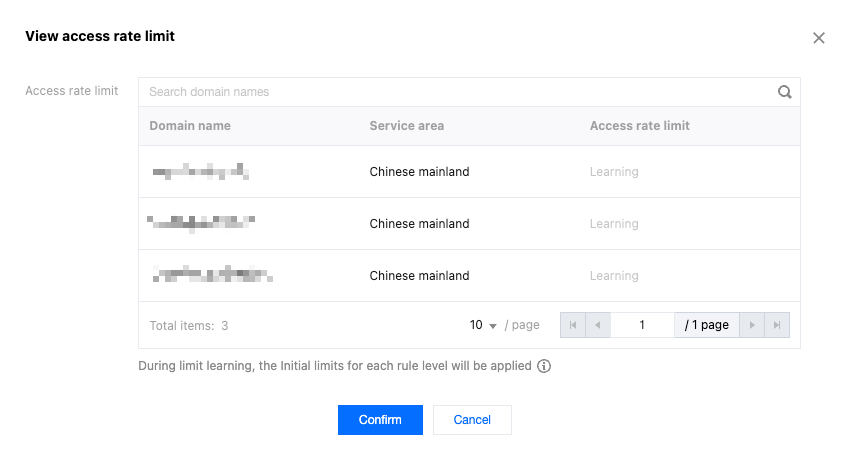
説明:
ベースライン計算と更新方式
適応型頻度制御は、設定された制限レベルに基づいて、現在のドメインのリクエストレートを統計し、直近7日間の日次ピークトラフィックに基づいてレートベースラインを動的に生成します。ベースラインは24時間ごとに更新され、常に直近7日間のトラフィックデータに基づいて計算されます。
適応型頻度制御は分散統計方式を採用し、各EdgeOneノードがクライアントIPに基づいてアクセスリクエストレートを統計し、現在の制限レベルに対応するしきい値範囲に従ってレート制限を実行します。分散統計の特性により、オリジンサーバーに集約される実際のリクエストレートは上限を超える可能性があります。
推奨事項を有効にする
適応型頻度制御の利点を十分に活用するために、以下の段階的な有効化方法に従うことをお勧めします:
1. 初期設定:適応型頻度制御を有効にし、「適応型 - 緩和」レベルを選択します。処置方法は観察です。緩和レベルはほとんどのWebビジネスシナリオに適用され、その高い初期アクセス頻度制限値により誤ブロックのリスクを効果的に低減できるとともに、システムがお客様のトラフィックパターンを学習するための十分な余地を提供します。
2. 学習期間(推奨7日間):この段階では、システムがお客様のトラフィックパターンを詳細に分析し、24時間の更新周期で、過去のアクセストラフィックに基づいて送信元IPのアクセスレートを統計し、正確なレートベースラインを段階的に確立します。
3. ポリシー最適化:学習を経て、システムは比較的正確なトラフィックベースラインを確立しました。Webセキュリティ分析で適応型頻度制御に該当したトラフィックを確認し、保護効果とビジネス要件に基づいて、ポリシーを調整・強化する必要があるかどうかを判断できます。
適応型頻度制御にヒットしたトラフィックを確認する
適応型頻度制御ルールに一致したトラフィックを確認するには:
1. EdgeOneコンソールにログインし、左側のメニューバーでWebセキュリティ分析をクリックします。
2. 適応型頻度制御を初めて有効にした時点から現在までの学習期間を時間範囲として選択します。
3. フィルターを追加をクリックし、Web防护 - CC攻撃防护ルールが適応型頻度制御に等しいことを選択します。
4. OKをクリックし、フィルター条件を適用して、統計トレンドと統計詳細で保護効果を確認します。
機能制限と対処方法
適応型頻度制御は、特定の状況では追加の調整が必要になる場合があります:
1. 低頻度攻撃:攻撃頻度が設定された制限レベルに対応する頻度下限を下回る場合、適応型頻度制御では効果的にブロックできない可能性があります。この場合、Webセキュリティ分析を使用して低頻度攻撃の挙動を特徴識別および特定し、例えば特定の機密ページやインターフェースへの連続的な複数回アクセスなどを行い、カスタムルールまたはカスタムレート制限ルールと組み合わせて、特徴に一致するアクセスリクエストをブロックすることをお勧めします。
2. 正当な高頻度アクセス:正当な高頻度アクセス(API呼び出しなど)は、適応型頻度制御の頻度上限を超えて誤ってブロックされる可能性があります。小売、EC、ゲームプラットフォームなど、クライアントがリアルタイムでデータを照会する必要があるビジネスタイプや、旅行、チケット予約など、サードパーティAPIサービスを公開しているシナリオでは、誤ブロックを避けるために適応型頻度制御機能を無効にすることをお勧めします。
3. 特殊なビジネスシナリオ:ゲームのアップデート、キャンペーン、チケット販売開始などの重大なイベント時には、適応型頻度制御が短時間の通常アクセスのピークに影響を与える可能性があります。短時間のアクセス挙動が通常と大きく異なる場合は、誤ブロックを避けるために適応型頻度制御機能を無効にすることをお勧めします。多次元の特徴を組み合わせて、カスタムルールとカスタムレート制限ルールを使用してきめ細かな保護を行うことができます。
低速攻撃対策を設定する
最小リクエストレートの制限とタイムアウトの設定により、低速伝送などの攻撃シナリオによるサイトリソースの消費を緩和し、サービス可用性の低下を防ぎます。EdgeOne低速攻撃対策は本文転送タイムアウトと本文転送最小レートオプションをサポートしており、本文の転送レートが遅い場合や長時間データ転送がない場合に、クライアントに対して対処を行います。
操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. 安全防护>Web防护をクリックします。デフォルトではサイトレベル保護ポリシーです。現在のサイト配下の特定ドメインに異なる保護ポリシーを設定する必要がある場合は、ドメインレベル保護ポリシータブに移動し、該当するドメインをクリックしてドメインレベル保護ポリシー設定ページに入ります。以降の手順は同じです。
3. 「レート制限」カードに移動し、「スロー攻撃対策」の右側にある「編集」をクリックします。
4. スロー攻撃対策ルールのマッチング方法を設定します。選択可能な制限は以下のとおりです:
本文転送時間:接続を占有するが本文データを転送しない低速攻撃方式を緩和します。本文転送のタイムアウト時間を指定し、設定時間を超えても最初の8KBの本文データ転送が完了しないクライアントは、指定された方法で対処されます。5〜120秒の設定が可能です。
本文転送最小レート:極低速で本文を転送し、接続およびセッションリソースを占有する攻撃を緩和します。最低転送レートを指定でき、統計時間枠内に転送されたリクエスト本文が設定レート未満の場合、指定された方法で対処されます。転送レートの設定は最小1bps、最大100Kbpsに対応しています。
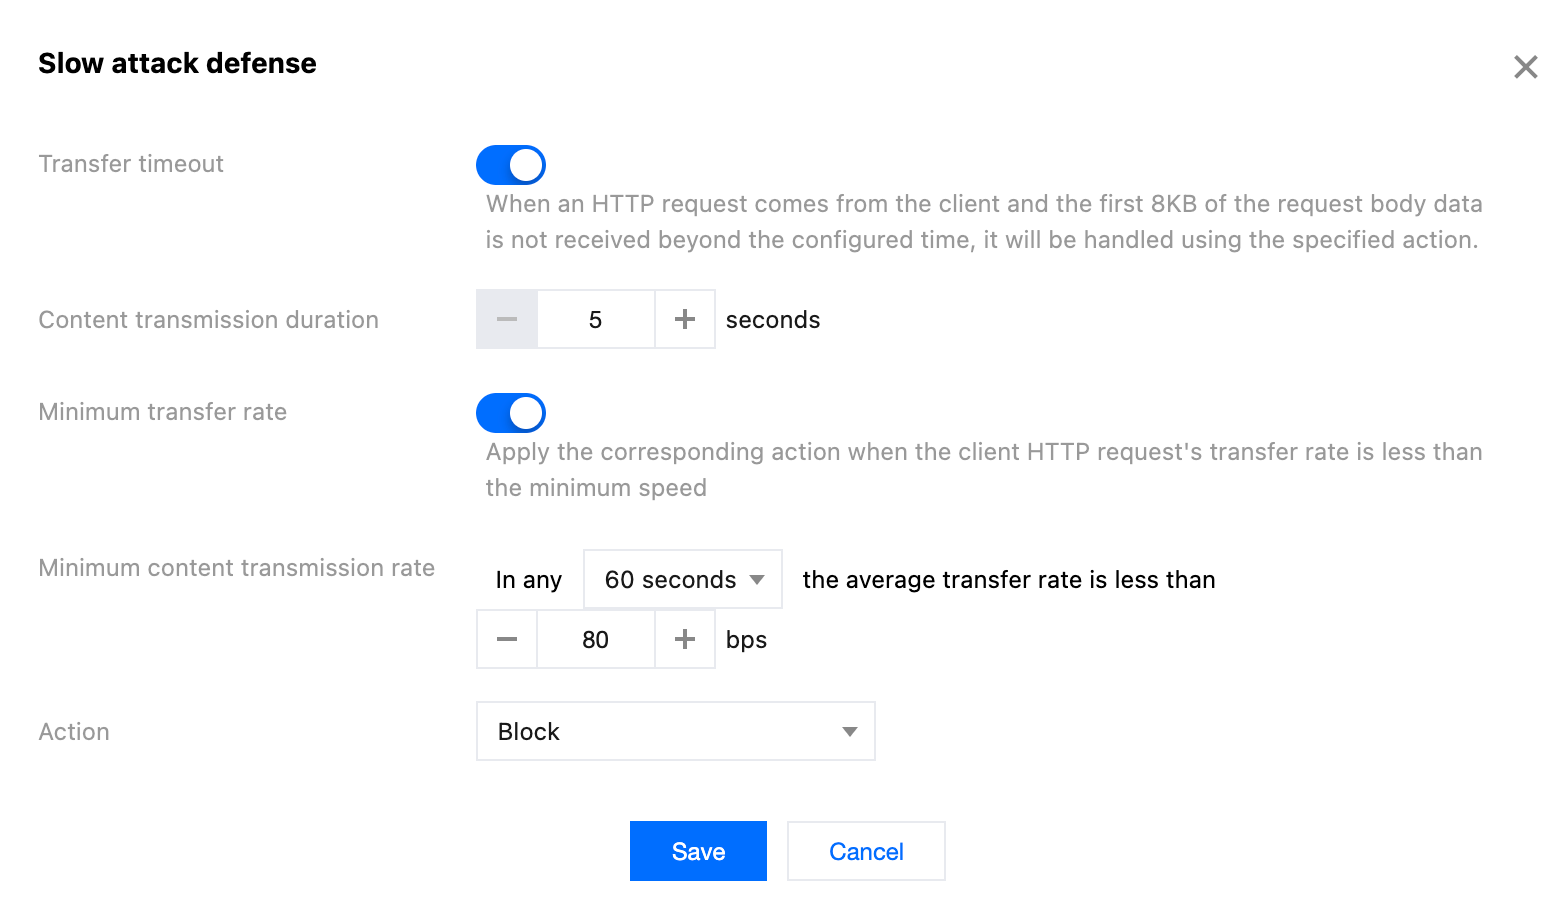
説明:
5. 「保存」をクリックして、ルールの設定を完了します。
インテリジェントクライアントフィルタリング
インテリジェントクライアントフィルタリングは、レートベースライン学習、リクエストヘッダー特徴統計分析、クライアントIPインテリジェンスを融合し、リアルタイムに動的な防护ルールを生成します。高リスククライアントからのトラフィック、または高リスクリクエストヘッダー特徴を持つトラフィックに対して、リアルタイムで人間による検証を実行します。インテリジェントクライアントフィルタリングはデフォルトで有効になっており、ルールに一致するクライアントに対してJavaScriptチャレンジを実行します。
インテリジェントクライアントフィルタリングは高度な防护メカニズムであり、レートベースライン学習、リクエストヘッダー特徴分析、クライアントIPレピュテーション評価技術を融合しています。この機能はリアルタイムに動的な防护ルールを生成し、高リスククライアントからのトラフィックや高リスクリクエストヘッダー特徴を持つトラフィックに対してリアルタイムで人間による検証を実行します。インテリジェントクライアントフィルタリングはデフォルトで有効になっており、ルールに一致する不審なクライアントに対して自動的にJavaScriptチャレンジを実施します。
注意:
インテリジェントクライアントフィルタリングは、ビジネスレートベースラインを参考の1つとして使用します。ビジネスに重大な変更(新規ビジネスの導入、トラフィックの切り替え、新機能のリリース、マーケティングキャンペーンの開始)が発生した場合、ベースラインの変化によって誤ブロックが発生する可能性があります。このような場合は、一時的に処置方法を「観察」に変更し、ビジネストラフィックが安定してから有効にすることをお勧めします。
インテリジェントクライアントフィルタリングは、標準版および企業版のプランのみがサポートします。
ポリシーメカニズム
インテリジェントクライアントフィルタリングは、リアルタイム学習アルゴリズムを採用し、過去1〜12時間のリクエストトラフィックを継続的に分析して、ユーザーの正常なトラフィックベースラインモデルを構築および保存します。トラフィックの異常を検出すると、システムは現在のリクエスト特徴の集約状況を分析し、履歴トラフィックと比較することで、潜在的な異常トラフィックを識別し、適切な処置を実行します。
インテリジェントクライアントフィルタリングの処理方法を変更する
スマートクライアントフィルタリングがトリガーされた後の処置方法を変更する必要がある場合は、以下の操作手順を参照してください。
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. 安全防护>Web防护をクリックします。デフォルトではサイトレベル保護ポリシーです。現在のサイト配下の特定ドメインに異なる保護ポリシーを設定する必要がある場合は、ドメインレベル保護ポリシータブに移動し、該当するドメインをクリックしてドメインレベル保護ポリシー設定ページに入ります。以降の手順は同じです。
3. 「レート制限」カードに移動し、「インテリジェントクライアントフィルタリング」の右側にある「編集」をクリックします。
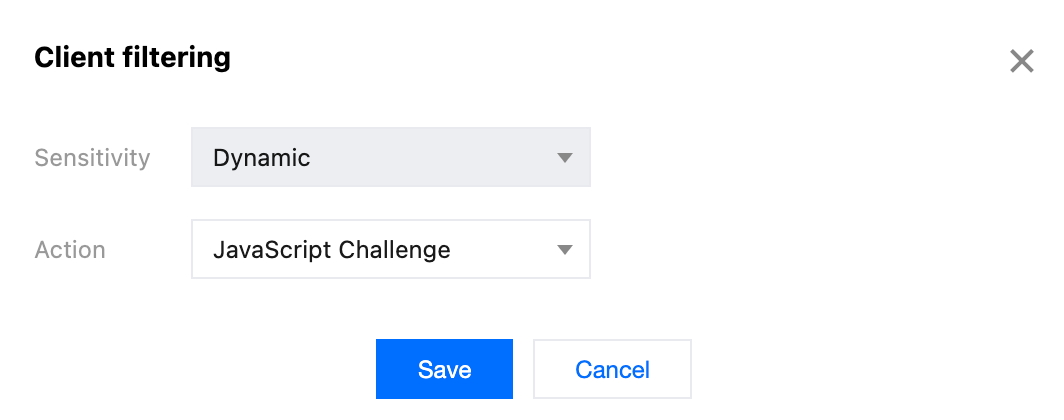
4. 処置方法を設定します。
説明:
インテリジェントクライアントフィルタリングの処置方法は、無効(未使用)、観察、JavaScriptチャレンジの3つの方法をサポートしています。それぞれの処置方法の説明については、処置方法を参照してください。
5. 「保存」をクリックして、ルールの設定を完了します。
説明:
「智能客户端过滤」ルールに一致したリクエストを確認します。詳細については「Webセキュリティ分析」を参照してください。
インテリジェントクライアントフィルタリングに該当するトラフィックを確認する
インテリジェントクライアントフィルタリングルールに一致したトラフィックを確認するには:
1. EdgeOneコンソールにログインし、左側のメニューバーでWebセキュリティ分析をクリックします。
2. フィルターを追加をクリックし、Web防护 - CC攻撃防护ルールがインテリジェントクライアントフィルタリングに等しいことを選択します。
3. OKをクリックし、フィルター条件を適用して、統計トレンドと統計詳細で保護効果を確認します。
機能制限と対処方法
インテリジェントクライアントフィルタリングは、特定の状況では追加の調整が必要になる場合があります:
ビジネストラフィックの急激な変動:大規模な攻撃、重要なビジネスイベント、またはその他のトラフィックパターンに著しい変化をもたらすシナリオが発生した場合、インテリジェントクライアントフィルタリングは、最適な保護効果を発揮するまでに4〜24時間の学習期間が必要になることがあります。この期間中は、カスタムルールまたはカスタムレート制限ルールを組み合わせて、保護機能を強化することをお勧めします。
フィードバック